Workforce + Privileged + Non‑Human Identity
Her Kimlik Türü, Tek Platform
Çalışanlar, ayrıcalıklı kullanıcılar ve servis hesapları. Farklı kimlik türleri, tek yönetim konsolu. Ortak kimlik kaynakları, bütünleşik güvenlik ve ortak denetim altyapısı.
01Erişim ve Kimlik Doğrulama
02Ayrıcalıklı Erişim ve Sıfır Güven
03Tehdit Tespiti
Çözümler
Kimlik Doğrulama Girişte Biter. Kimlik Güvenliği Devam Eder.
01Secure Access
02Privileged Access
03Zero Trust & Remote
04Non-Human Identity
Fırsat
Müşterileriniz kimliği bir üreticiden, ayrıcalıklı erişimi başka bir üreticiden alıyor. Siz onlara kurum içi (On-Premise) veya SaaS olarak tek bir platform satın. Üstelik fırsat korumasıyla.
İş ortağı olmak için başvurun01İş Ortaklığı
Kaynaklar
Dokümantasyon, entegrasyon rehberleri, özellik matrisi, sözlük ve sürüm notları. Mirket platformunun arkasındaki materyal, büyük ölçüde herkese açık.
Kurumsal
Mirket bir kimlik güvenliği şirketidir. Çalışan, ayrıcalıklı ve makine kimlikleri için tek platform; kendi altyapınızda veya hizmet olarak. 400+ kurum.
01Kurumsal
Kimlik Güvenliği Platformu
Çalışanlardan sistem yöneticilerine, servis hesaplarından makine kimliklerine kadar tüm kimliklerin güvenliğini tek bir platformdan yönetin. Mirket, yedi entegre güvenlik modülüyle kurumunuzun kimlik ve erişim güvenliği ihtiyaçlarını tek çatı altında birleştirir. Bulut, kurum içi (On-Premise) ve hibrit dağıtım seçenekleriyle altyapınıza uyum sağlar.
Tehdit
Doğru kullanıcı adı. Doğru parola. İlk bakışta her şey normal görünür. Ancak geçerli kimlik bilgileriyle yapılan bir giriş, her zaman güvenli olduğu anlamına gelmez. LDAP trafiğinden ele geçirilen bir parola. Dikkatsizlikle onaylanan bir MFA bildirimi. Çalınan kimlik bilgileriyle başlatılan ayrıcalıklı bir oturum. Saldırganlar artık her zaman sistemlerdeki güvenlik açıklarını kullanmak zorunda değil. Geçerli kimlik bilgilerini ele geçirerek de kurumların en kritik sistemlerine erişebiliyorlar. Çünkü bu saldırılar kapıyı kırmıyor. Anahtarla içeri giriyor.
Mirket Kimlik Güvenliği Platformu
Kimlik saldırı zincirinde kullanılan teknikler, MITRE ATT&CK® taktiklerine göre gruplandırılmıştır. Hepsi platformda karşılığını bulur.
Neden Mirket
Kimlik doğrulama, kullanıcının sisteme giriş yapıp yapamayacağını belirler. Ancak gerçek kimlik güvenliği, erişim izni verildikten sonra da devam eder. Kullanıcı hangi kaynaklara erişebilir? Erişim sağladıktan sonra hangi işlemleri gerçekleştiriyor? Kimlik bilgileri güvende mi? Mirket, yalnızca kimlik doğrulama aşamasını değil, erişim yetkilerini, kullanıcı aktivitelerini ve kimlik kaynaklı tehditleri de kapsayan bütünleşik bir güvenlik yaklaşımı sunar.
Workforce + Privileged + Non‑Human Identity
Çalışanlar, ayrıcalıklı kullanıcılar ve servis hesapları. Farklı kimlik türleri, tek yönetim konsolu. Ortak kimlik kaynakları, bütünleşik güvenlik ve ortak denetim altyapısı.
On-Premise + SaaS
Mirket’i kendi altyapınızda, bulutta veya hibrit olarak kullanın. Hassas kimlik bilgileri ve ayrıcalıklı oturum kayıtları kurumunuzda kalırken bulut tabanlı tehdit istihbaratından yararlanın.
Authentication + Access + Detection
Kimlik doğrulama kimin giriş yapacağını, erişim yönetimi hangi kaynaklara ulaşabileceğini belirler. Tehdit tespiti ise şüpheli aktiviteleri izler. Mirket üçünü tek platformda birleştirir.
Platform
Her biri bağımsız bir güvenlik çözümü. Yedi ürün, tek yönetim konsolu, ortak kimlik kaynakları ve bütünleşik denetim altyapısı. Mirket’i farklı güvenlik ürünlerinden ayıran, hepsini tek bir platformda birleştirmesi.
Girişin gerçekleştiği her noktada ikinci doğrulama katmanı. Tarayıcı, VPN, RDP ve SSH, işletim sistemi oturum açma, yetki yükseltme ve eski uygulamalar.
Çalışanların kullandığı uygulamalara tek oturumla erişim. SAML 2.0 ve OpenID Connect üzerinden federasyon.
Parola sıfırlama, hesap kilidi açma ve cihaz kaydı işlemlerini kullanıcı, MFA doğrulamasının ardından kendisi tamamlar. Domain Admin yetkisi gerekmez.
Oturumlar hedef bazında yetkilendirilir ve kimlik bilgisi enjekte edilerek açılır. Video ve aranabilir metin olarak kaydedilir, komut politikaları oturum içinde uygulanır.
Belirlenen sistemlere VPN olmadan uzaktan ayrıcalıklı erişim. Kurum sınırında hiçbir servis yayınlanmaz, ağa tünel açılmaz.
Uygulama, dizinde karşılığı bulunmayan sanal bir kimlik bilgisi taşır. Gerçek parola proxy arkasında kalır ve uygulamaya dokunulmadan değiştirilir.
Saldırı zinciri boyunca tespit. Kimlik bilgisi toplama, yetki yükseltme ve hesap ele geçirme. Tehdit ve kesinlik skorlaması ile otomatik müdahale.
Mirket Platform
Kurulum
Kimlik bilgilerinizin nerede duracağı, kurumunuzun kendi gerekçeleriyle verdiği bir karardır. Mevzuat, veri yerleşimi, mimari ve risk. Mirket bu kararı değiştirmek yerine ona uyum sağlar.
Çok Faktörlü Kimlik Doğrulama (MFA), Tek Oturum Açma (SSO), Güvenli Self-Servis, Ayrıcalıklı Erişim Yönetimi (PAM), Sıfır Güven Ağ Erişimi (ZTNA) ve NHI LDAP Proxy tamamen kurumunuzun kendi ortamında çalışır.
Çok Faktörlü Kimlik Doğrulama (MFA), Tek Oturum Açma (SSO), Güvenli Self-Servis ve Kimlik Tehdit Tespiti ve Müdahalesi (ITDR) Mirket bulutundan çalışır. Dizin üzerinden yapılan kimlik bilgisi doğrulaması, Mirket Gateway sayesinde kurumunuzun ağından dışarı çıkmaz.
Ayrıcalıklı oturumlar, bu oturumların kayıtları ve arkalarındaki kimlik bilgileri kurumunuzun ortamında kalır. Yeni saldırı desenleri, tehdit beslemeleri ve davranış modelleri ise Mirket bulutundan güncel olarak gelir.
Her yetenek, kurulum modeli ve destek durumuyla birlikte listelenmiştir. Dokümantasyon herkese açıktır ve her sürümün yayın tarihi bellidir. Özellik Matrisi Dokümantasyon Platform Nasıl Kurulur
Sahada
Aralarında
Mirket Security, kurumumuz genelinde ayrıcalıklı erişimi yönetme biçimimizin önemli bir parçası haline geldi. PAM ve ZTNA’yı şirket genelinde kullanarak RDP, SSH ve web tabanlı erişimi tutarlı bir kontrol katmanı üzerinden güvence altına alıyoruz. Günlük erişim güvenliğinin ötesinde, Mirket özellikle finansal denetimlerde değerli oldu. Access Matrix ve raporlama yetenekleri, kimin neye erişebildiğini net biçimde görmemizi sağlıyor ve denetim ile uyum süreçlerinde ihtiyaç duyduğumuz kanıtı sunuyor.

500’den fazla kurumsal müşteriye veri merkezi hizmeti veriyoruz. Bu yüzden kimlik güvenliğinin sadece şirket bazında değil, kiracı bazında çalışması gerekiyor. Bizim için belirleyici olan da buydu: Mirket platformu her müşteriyi multi-tenant yapıda birbirinden ayrı tutarken, tamamını tek bir konsoldan işletiyoruz. Platformu uçtan uca kullanıyoruz ve müşterilerimiz kendi ortamlarına ZTNA ve ayrıcalıklı erişim üzerinden ulaşıyor. Oturum bizim tarafımızda kontrol altında.
Mirket Security’de en çok değer verdiğimiz şey, kimlik güvenliği yeteneklerimizin tek ve bütünleşik bir platformda toplanmış olması. Kimlik doğrulama, ayrıcalıklı erişim, güvenli uzaktan erişim ve kimlik tehdit tespiti için ayrı çözümler yönetmek yerine bu katmanları tek bir tutarlı yaklaşımla yönetebiliyoruz. Bu yeteneklerin birlikte çalışması operasyonu basitleştirirken BT ekibimize daha güçlü bir kontrol sağladı.
Sektörler
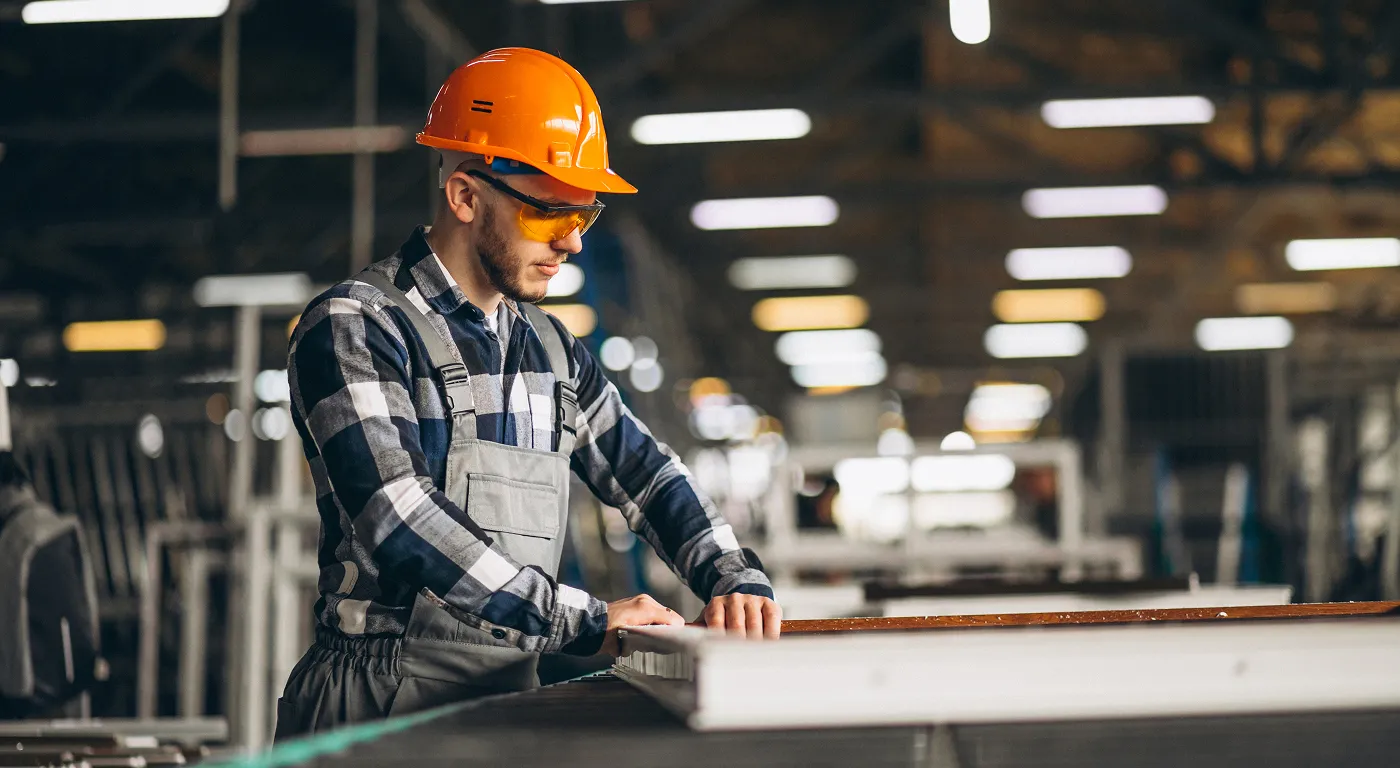
LDAP üzerinden çalışan eski ERP ve MES sistemleri, düz ağ yapısı ve erişim ihtiyacı duyan entegratörler.
Kurumunuzun kendi altyapısında teknik bir gösterim. Oturum açma ekranı, ayrıcalıklı bir oturum ve proxy arkasındaki bir servis hesabı.