MFA Kuruldu. Peki Her Yer Korunuyor mu?
MFA projeleri genellikle bulut uygulamalarıyla başlar. Ürün RADIUS destekliyorsa VPN de korunur. Ardından proje tamamlanmış sayılır.
Peki ya kritik sistemlere erişimler? Sunucu yönetimi, e-posta, ERP uygulamaları ve yönetici yetkisi gerektiren işlemler nasıl korunuyor? Çoğu zaman koruma dışında kalırlar.
Bu bir unutkanlık değil. Projenin kapsamı, seçilen ürünün erişebildiği noktalarla sınırlandı. Kapsam belirlendiğinde dışarıda kalan girişler görünmez oldu.
Saldırgan, en iyi koruduğunuz kapıyı değil, açık bıraktığınız kapıyı seçer.
Mirket MFA Nereleri Korur?
Bulut uygulamalarından sunuculara, VPN bağlantılarından ayrıcalıklı erişimlere kadar tüm kimlik doğrulama süreçlerini tek platformdan güvence altına alın.
Bulut ve federatif
ajan yok
- SAML 2.0
- OAuth 2.0 · OpenID Connect
- Microsoft 365 — Entra ID
- Kendi uygulamalarınız — REST API
Ağ ve uzaktan erişim
ajan yok
- SSL VPN · IPsec VPN
- Güvenlik duvarları · ağ cihazları
- Yerleşik RADIUS sunucusu
- Grup ve rol VSA olarak döner
Microsoft ortamı ve eski uygulamalar
yerel ajan veya proxy
- Exchange OWA / ECP — ADFS gerekmez
- Exchange ActiveSync cihazları
- ADFS — MFA adaptörü olarak
- LDAP / LDAPS uygulamaları
Uç noktalar ve sunucular
hafif ajan
- Windows · macOS · Linux oturum açma
- RDP · SSH
- Yetki yükseltme
- İnternet olmadan, çevrimdışı
Tek platform, tek konsol
her erişim noktasına ayrı kural kümesi, hepsi aynı yöntemle
- Array Networks
- Barracuda
- Check Point
- Cisco
- Citrix
- CyberArk
- Delinea
- SonicWall
- Fortinet
- F5
- Ivanti
- Microsoft
- Palo Alto Networks
- Proofpoint
- Sophos
- Canonical
- VMware
- WatchGuard
- XLOG
Mirket MFA’yı kendi ortamınızda görün
VPN, Windows, macOS, Linux, RDP, SSH, Outlook Web Access ve LDAP uygulamalarınızın tek konsoldan nasıl korunduğunu kendi ortamınıza özel demoda görün.
MFA Kuralları Nasıl Çalışır?
Her erişim noktası için ayrı kural kümesi tanımlanır. RADIUS, OWA, portal, proxy, işletim sistemi oturum açma, ADFS, ActiveSync ve özel API kuralları birbirinden bağımsızdır.
Her sistemin güvenlik ihtiyacı farklıdır. VPN bağlantılarında ve OWA erişimlerinde farklı kimlik doğrulama yöntemleri kullanabilir, günün belirli saatlerine veya kullanıcı gruplarına göre farklı güvenlik politikaları uygulayabilirsiniz. Tüm bu kuralları tek platformdan, birbirinden bağımsız olarak yönetebilirsiniz.
Değişmeyen şey kural oluşturma yöntemidir. Her kural kümesi aynı beş adımla hazırlanır:
- Adlandırın — kuralın amacını açıklayın
- Hedef türünü seçin — kullanıcı veya grup
- Kapsamdaki kullanıcıları veya grupları belirleyin
- Zamanlamayı ayarlayın — sürekli, belirli gün ve saatlerde veya tarih aralığında
- İşlemi ve doğrulama yöntemini seçin
Erişim noktasına uygun koşullar kullanılabilir:
| Koşul | İşlevi |
|---|---|
| Kullanıcı veya grup | Belirli kullanıcılara veya dizin gruplarına uygulanır |
| Kaynak IP veya ağ | Kurum içi ve dışı erişimlere farklı kurallar uygulanır |
| Cihaz | Kayıtlı ve bilinmeyen cihazlar ayrı değerlendirilir |
| Zamanlama | Sürekli, belirli saatlerde veya tarih aralığında |
| RADIUS istemcisi | VPN veya ağ cihazına özel kurallar |
Kurallar yukarıdan aşağıya değerlendirilir; ilk eşleşen kural uygulanır. Sıralama sürükleyerek değiştirilebilir.
Genel, tanınmayan kullanıcı, IP listesi ve belirli kullanıcı bazlı bypass seçenekleri sayesinde MFA’yı önce küçük bir grupta başlatıp kontrollü biçimde yaygınlaştırabilirsiniz.
Kural oluşturmayı bir kez öğrenmeniz yeterli. Tüm erişim noktaları aynı konsoldan, aynı yöntemle yönetilir.
Kimlik Doğrulama Yöntemleri
| Push | Telefona gelen doğrulama isteği tek dokunuşla onaylanır veya reddedilir |
| Numara eşleştirme | Ekrandaki numara telefona girilir; istem dışı bildirimlerin yanlışlıkla onaylanması zorlaşır |
| FIDO2 / WebAuthn | Windows Hello, Touch ID, passkey veya donanım anahtarıyla web, SAML ve OIDC uygulamalarında oltalamaya dayanıklı, parolasız giriş |
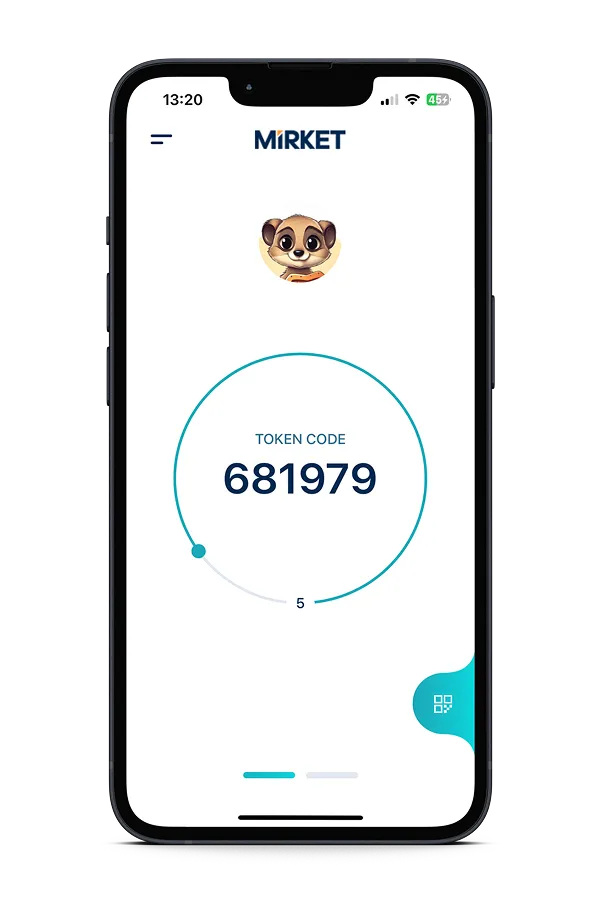
| Mirket Token | Uygulamada 30 saniyede bir yenilenen, internet gerektirmeyen kod |
| Mirket OTP | Uygulamaya iletilen tek kullanımlık kod |
| TOTP | Google Authenticator, Microsoft Authenticator veya RFC 6238 uyumlu uygulamalar |
| SMS | Akıllı telefon kullanmayan kullanıcılar için SMS ile kimlik doğrulama desteği sunar. Kendi SMS altyapınızı kullanarak doğrulama kodlarını kullanıcılarınıza doğrudan iletebilirsiniz |
| Biyometrik doğrulama | Onay öncesinde uygulama yüz veya parmak iziyle açılır |
| Çevrimdışı doğrulama | İnternet yokken Mirket Token veya TOTP kodu cihazda doğrulanır. Etkinleştirmek için ilk girişin çevrimiçi yapılması yeterlidir |
| Kurtarma kodları | Her gün yenilenen yedek doğrulama kodları |
| Reverse MFA | Önce ikinci faktör, ardından parola doğrulanır; mevcut yöntemlerin sırası değiştirilir |
| Parolasız giriş | Windows, Linux, SSH ve sudo erişimlerinde Mirket Push veya uygulama koduyla; web girişlerinde FIDO2 veya WebAuthn ile doğrulama. Linux’ta parola adımı atlanır; Windows’ta ilk girişten sonra cihaza bağlı şifreli kimlik bilgisi kullanılır |
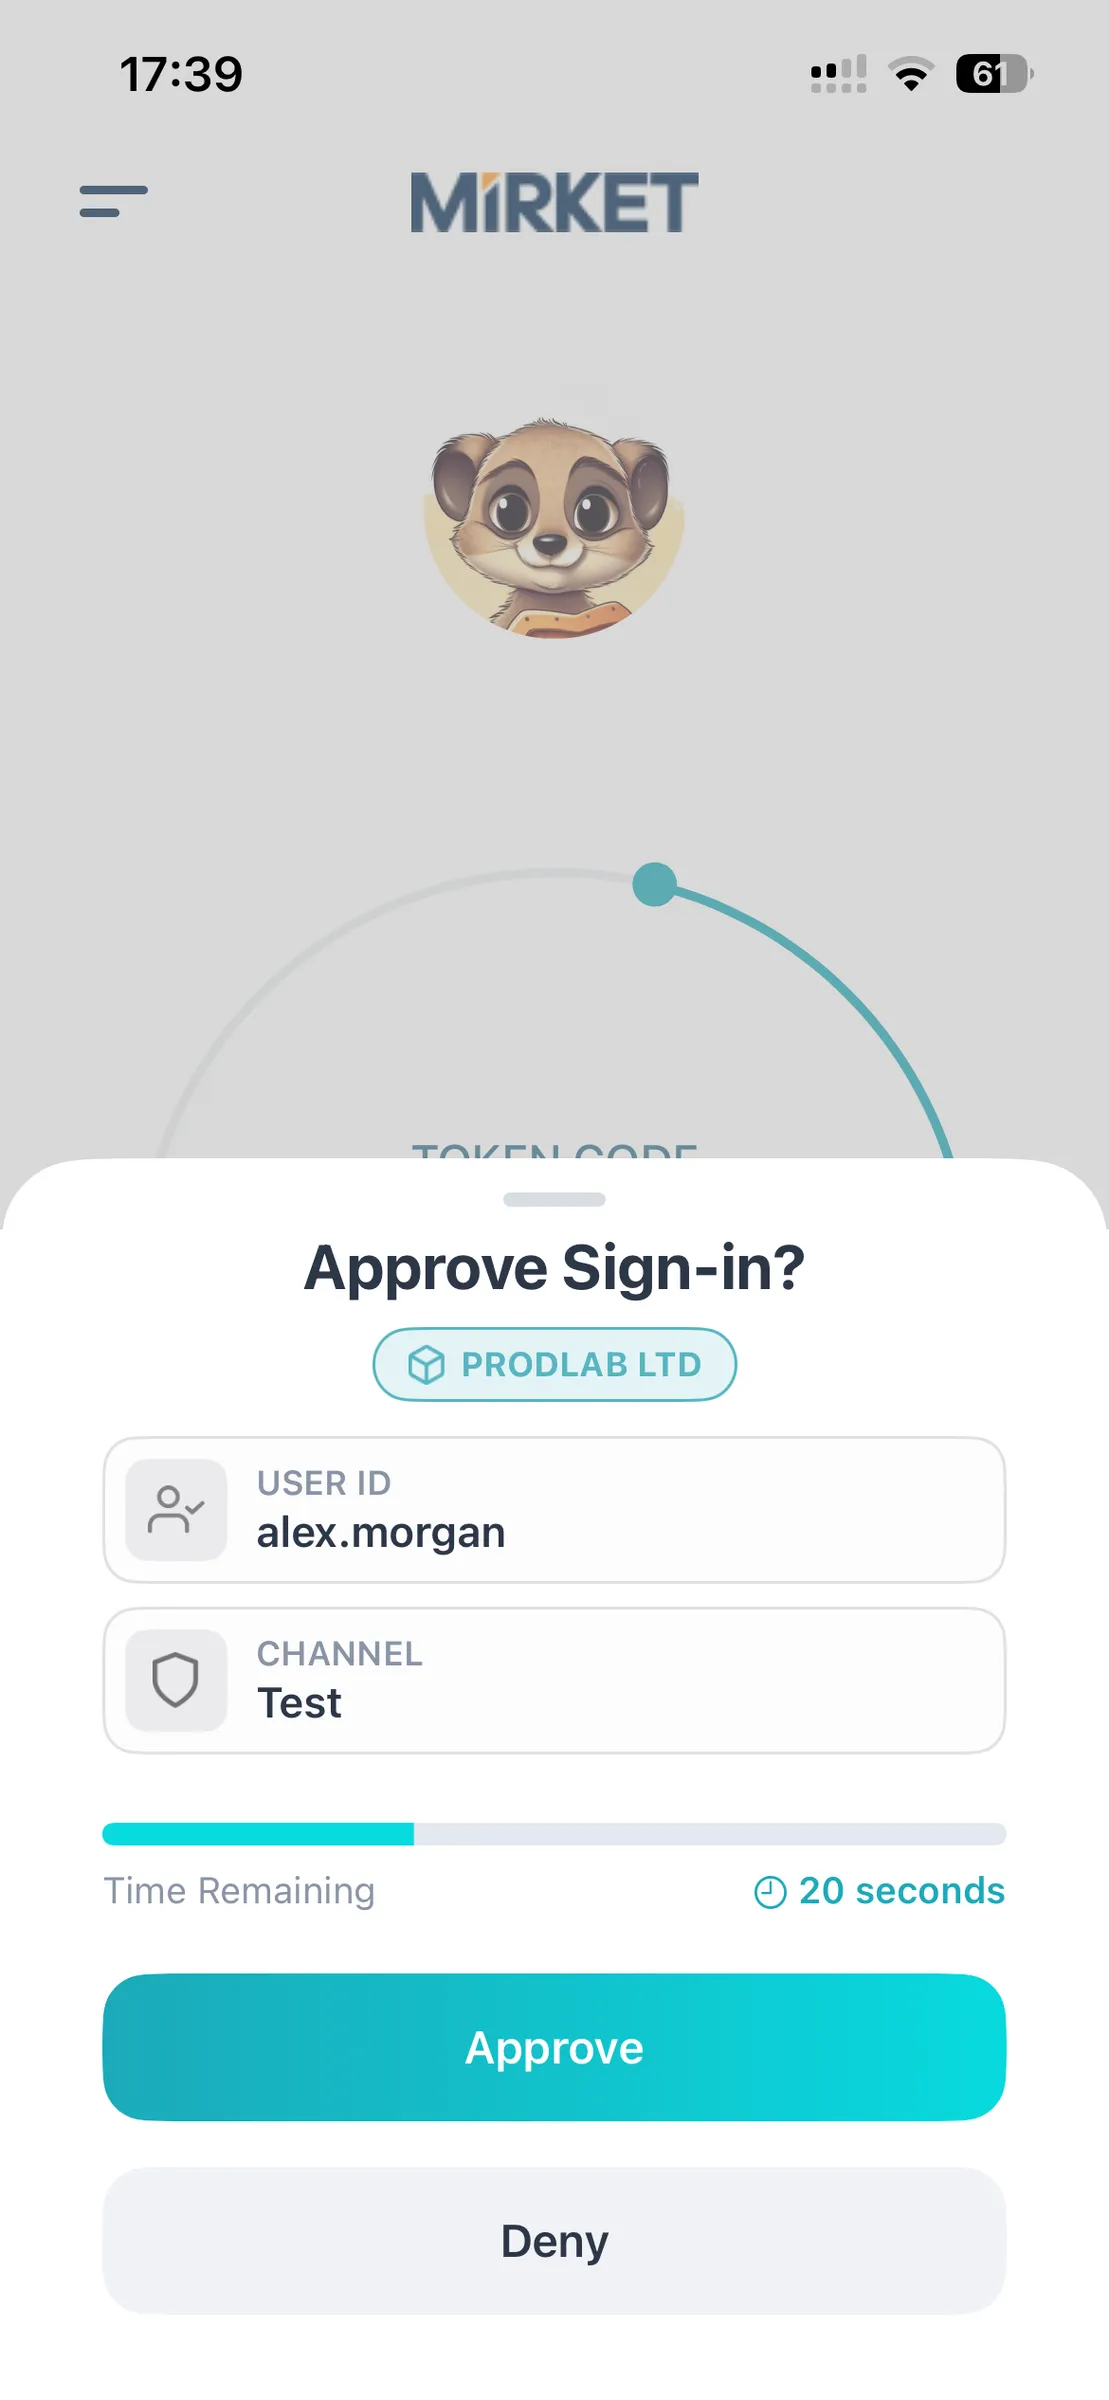
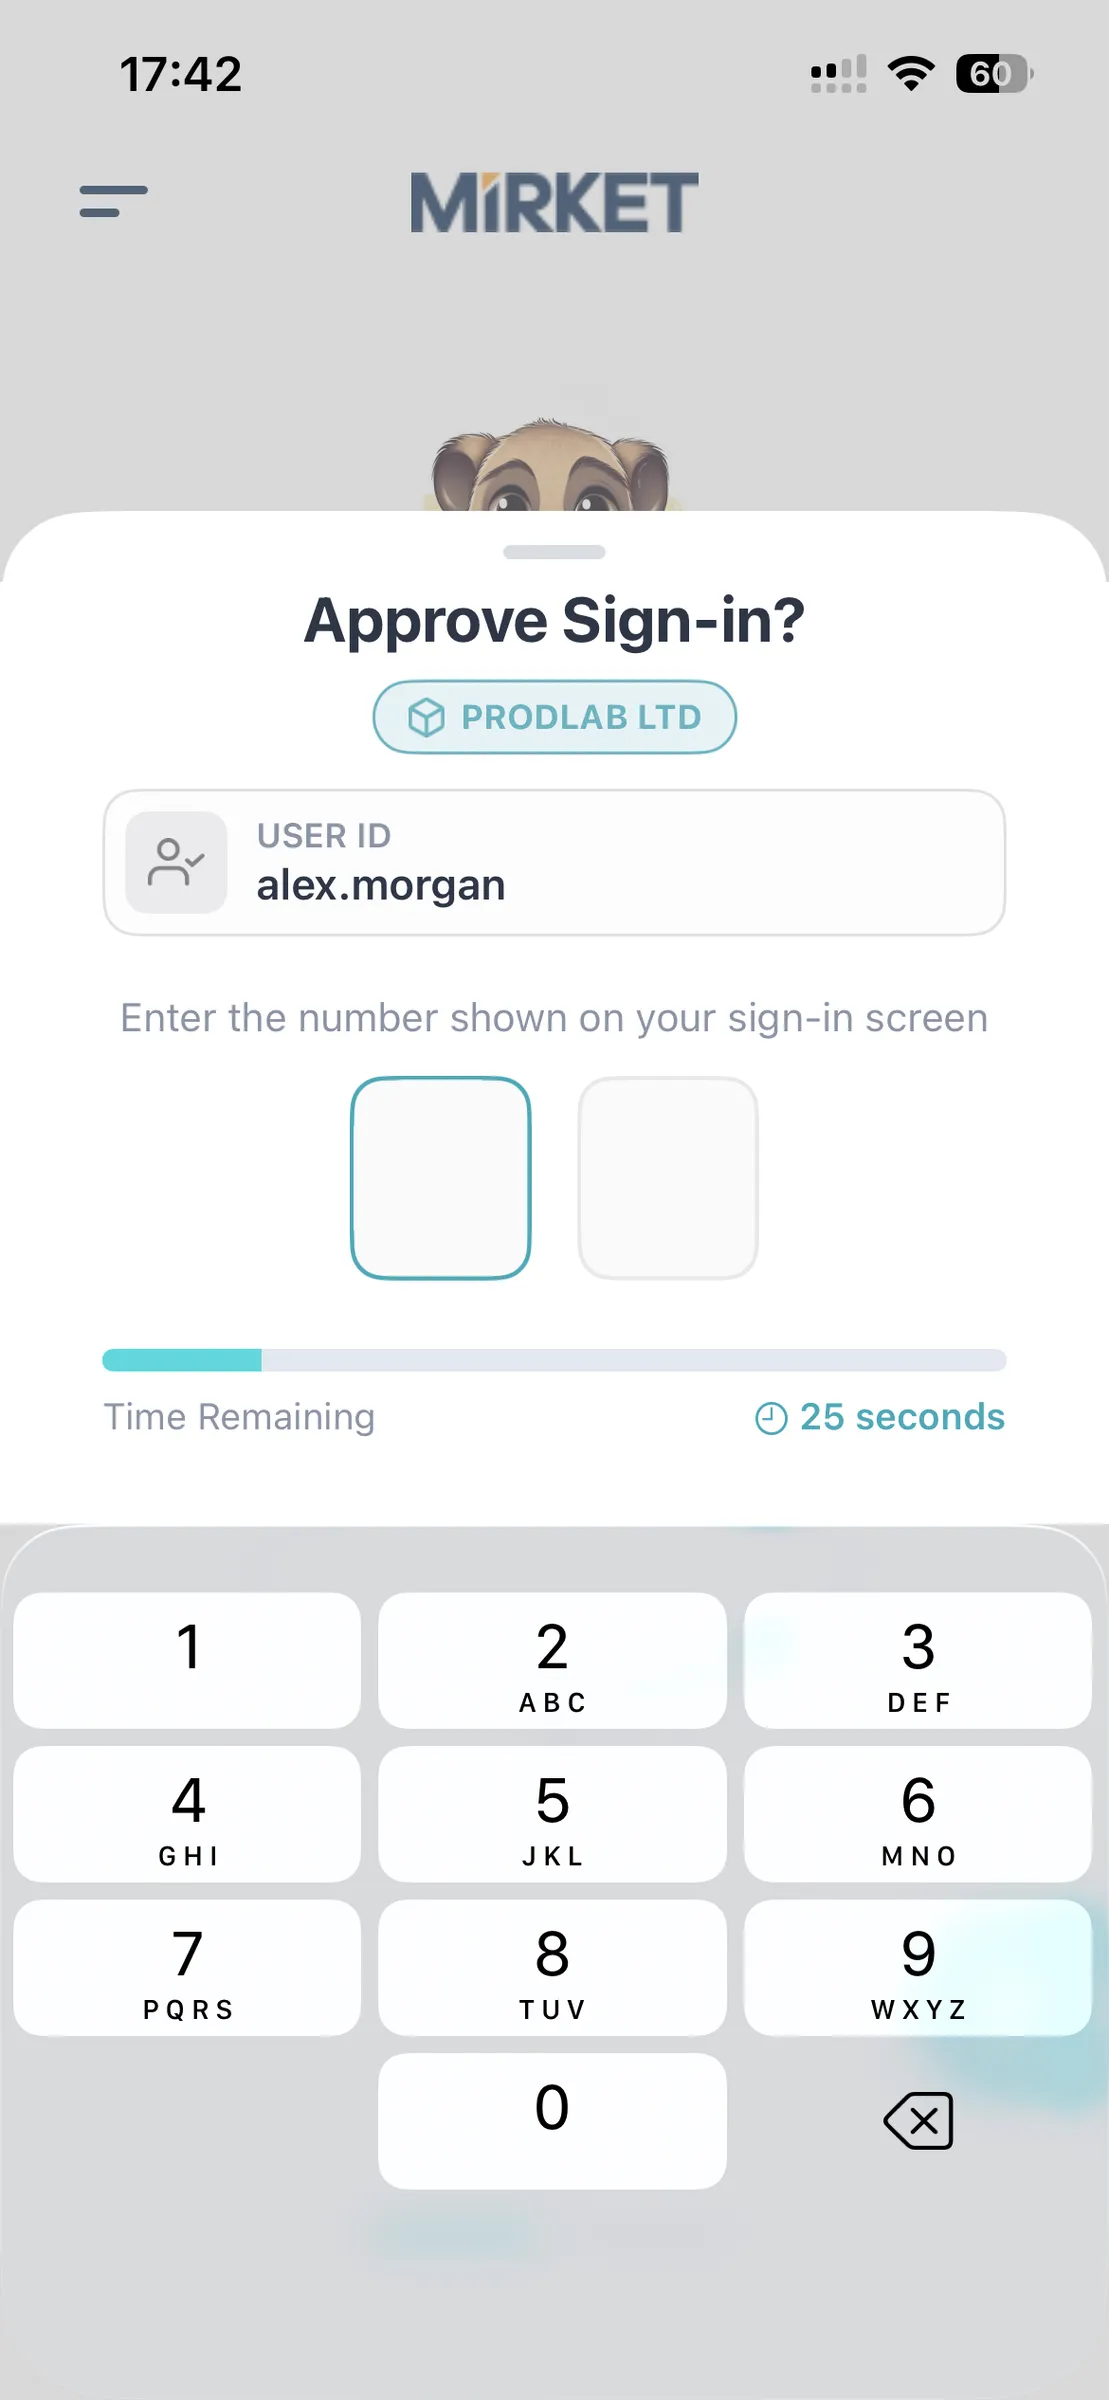
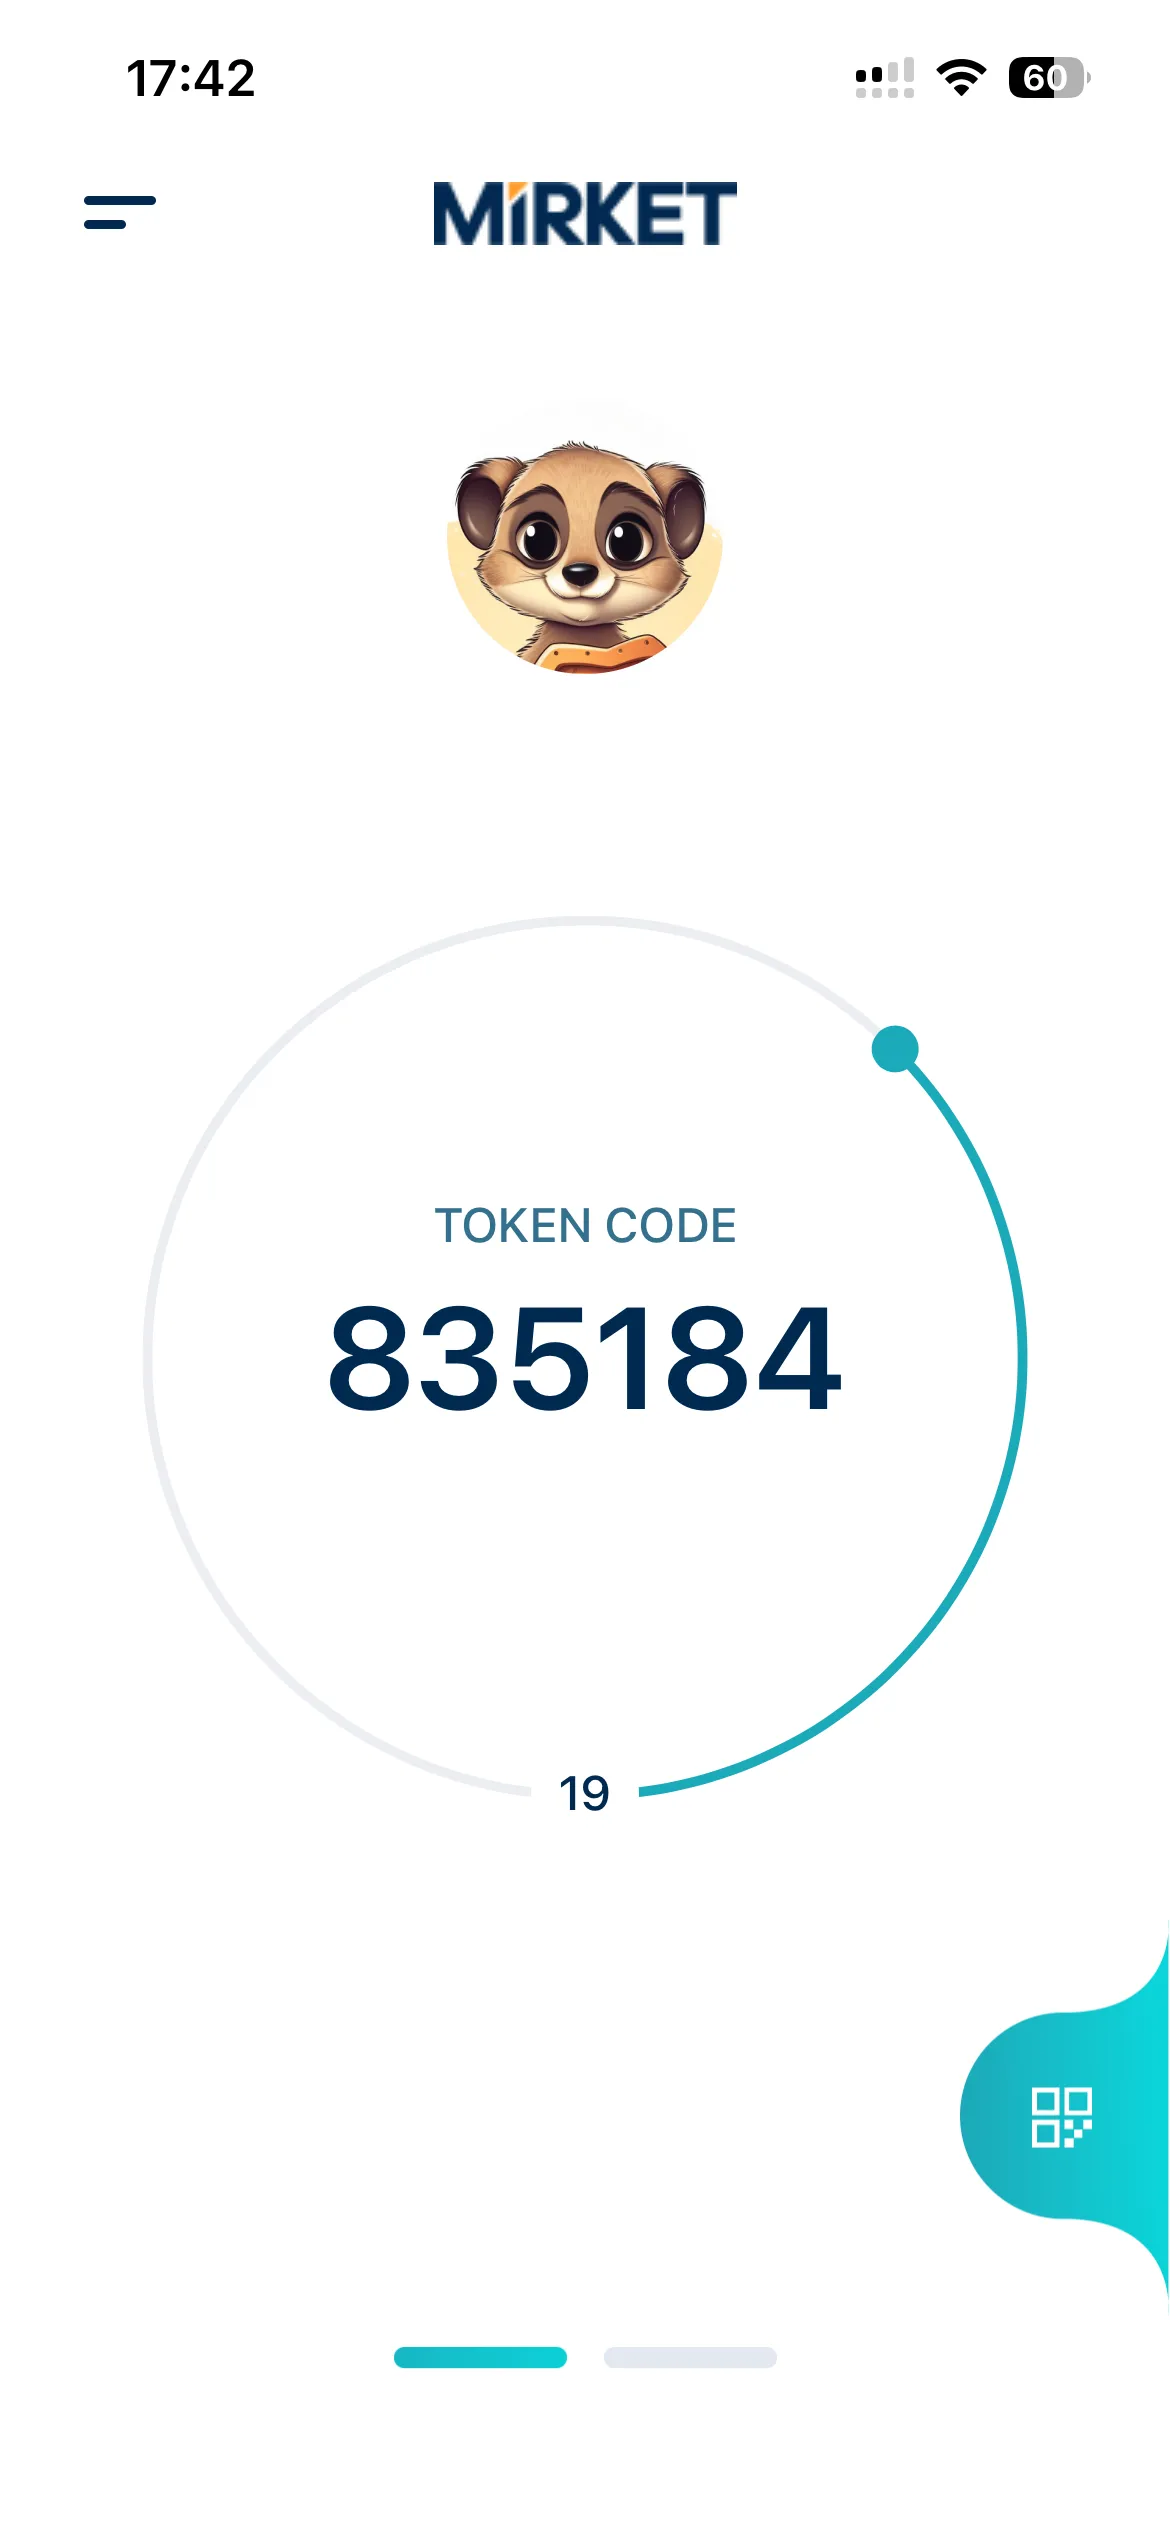
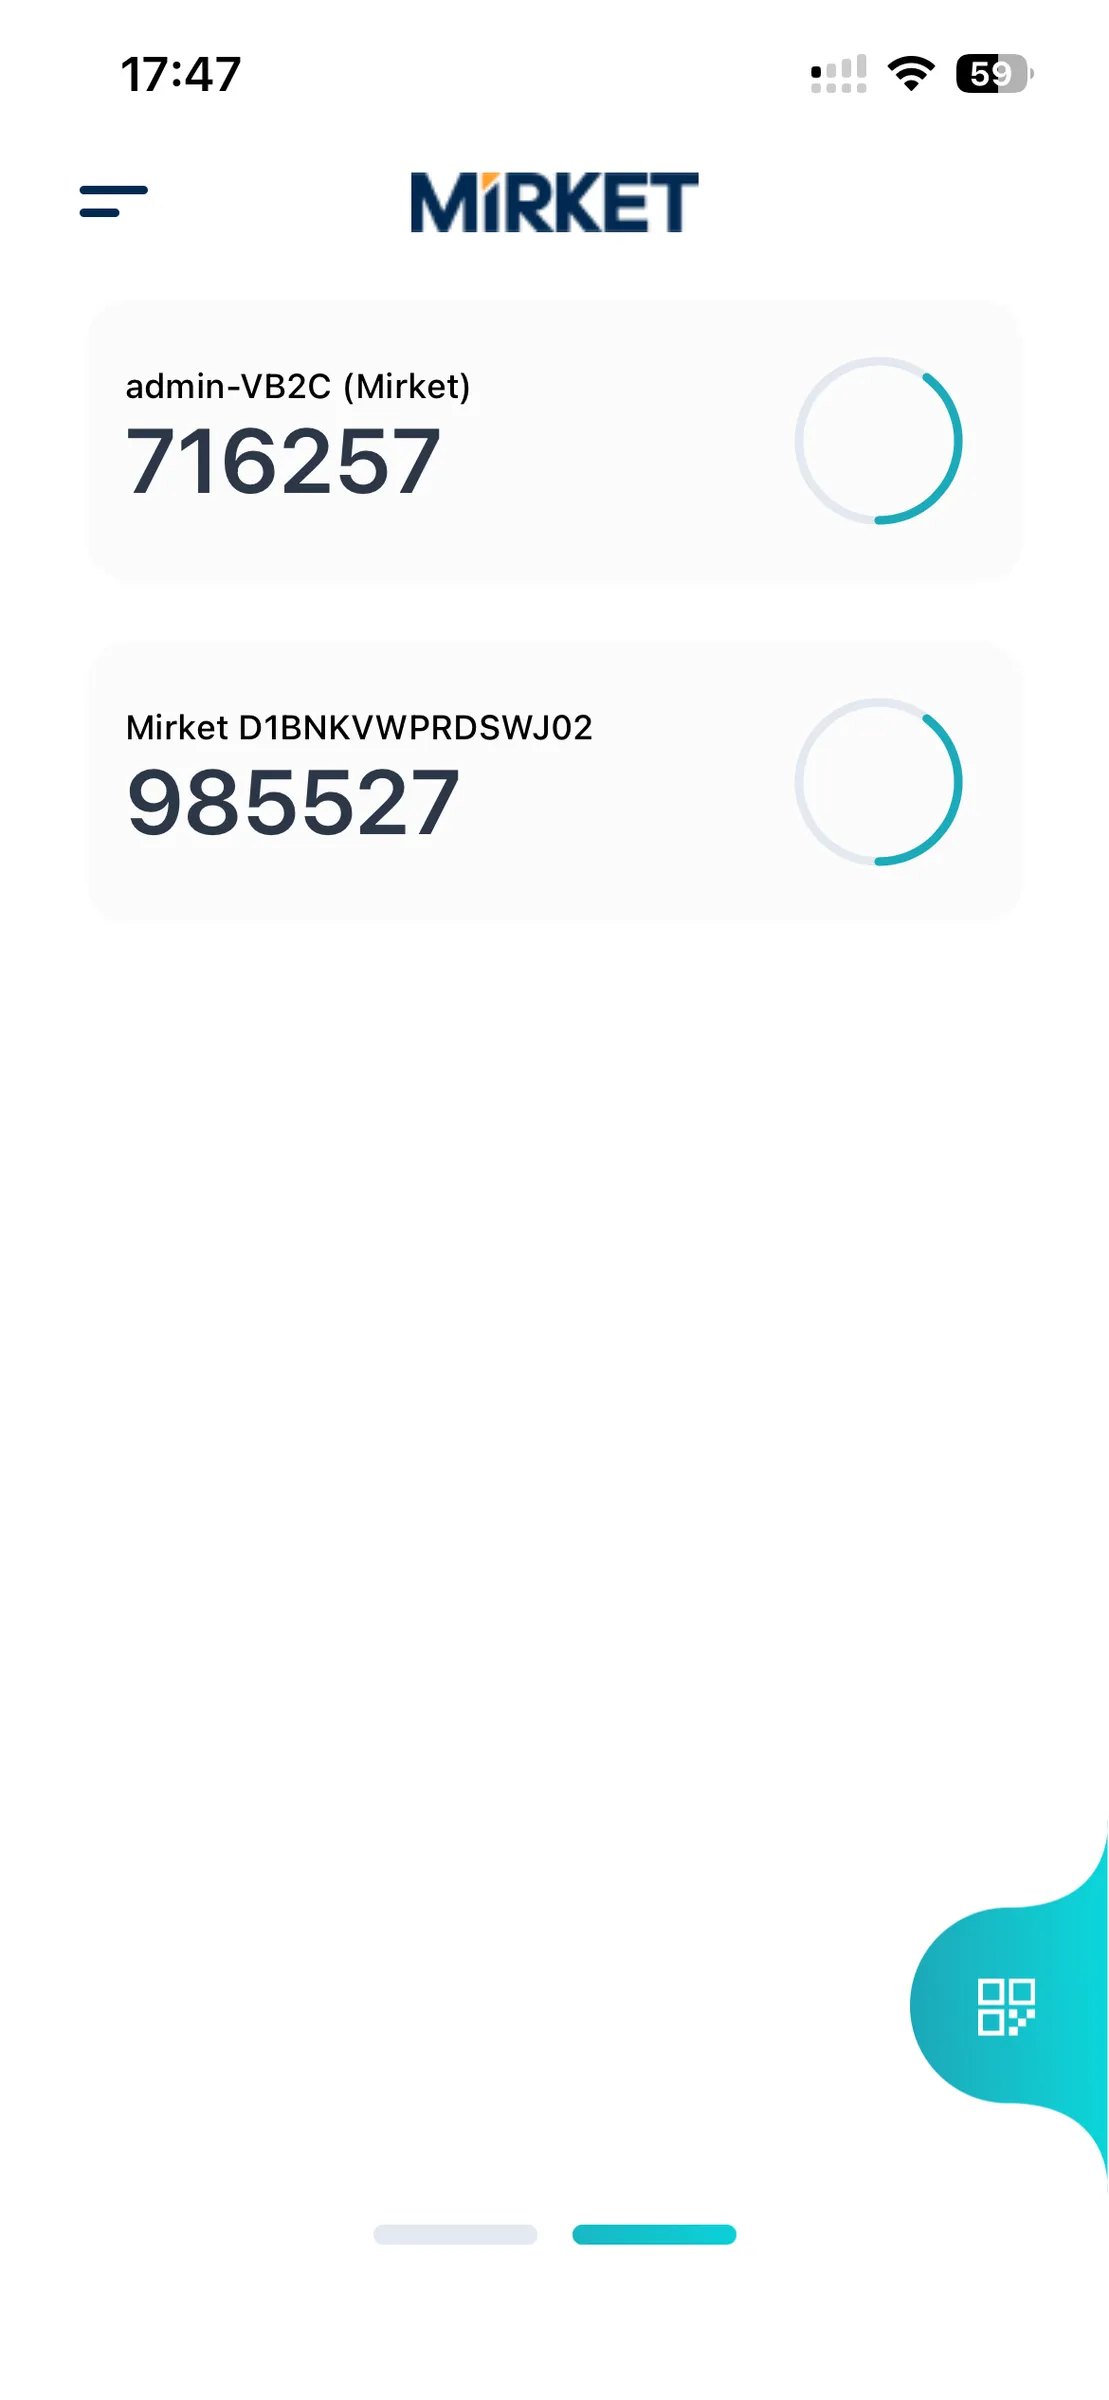
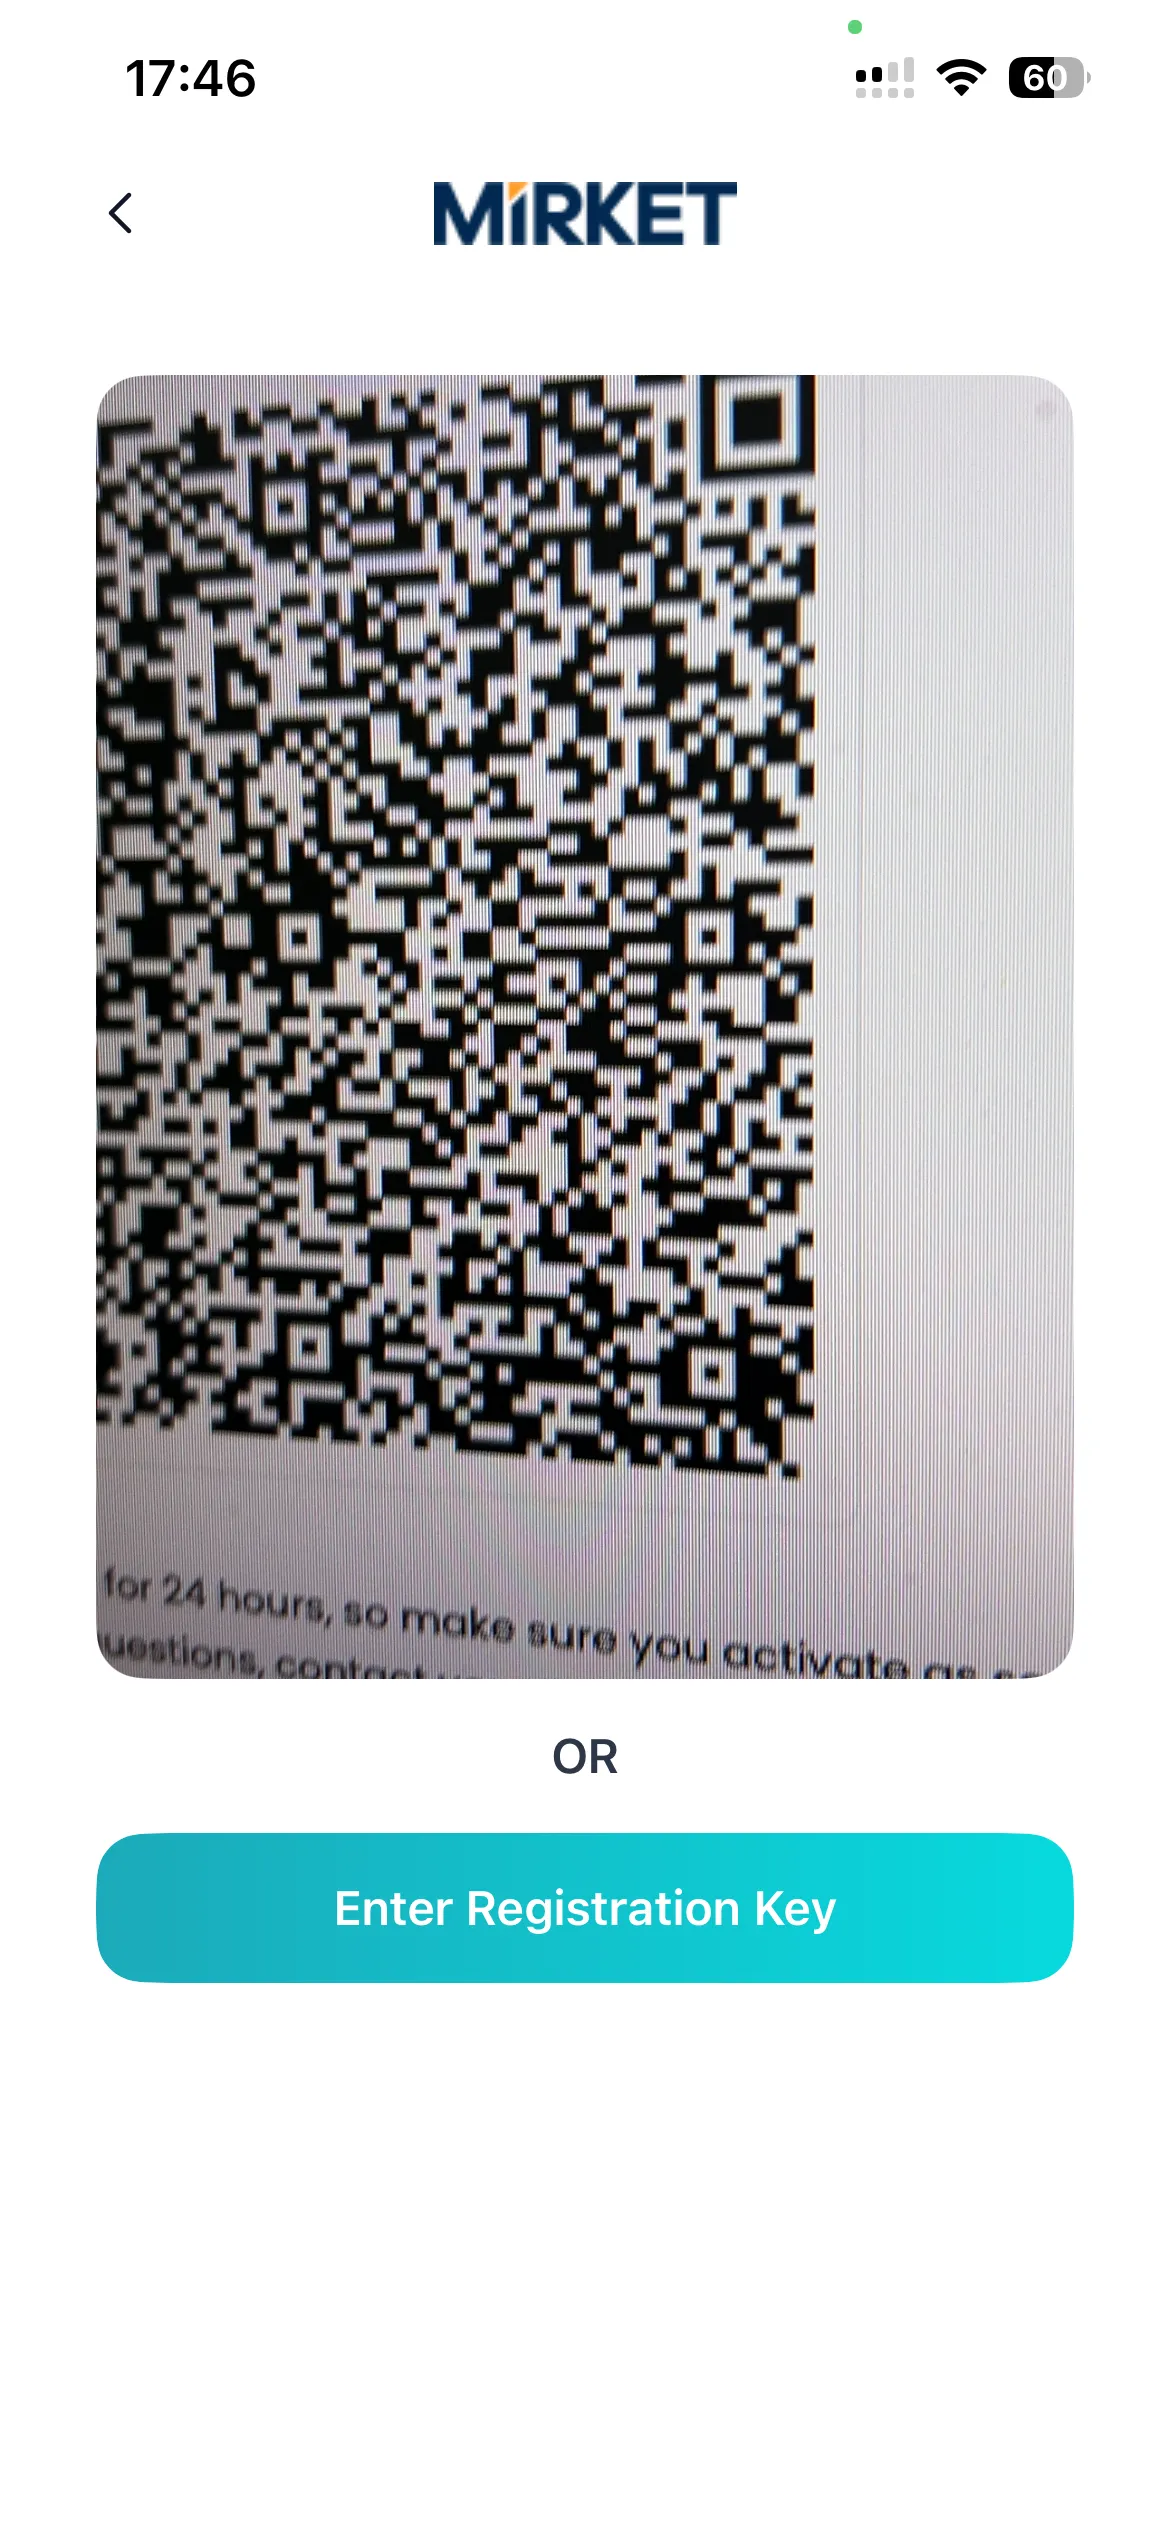
Yöntemler kullanıcı, grup ve hedef bazında yapılandırılır. SSH, RDP ve konsol girişleri farklı yöntemler kullanabilir. Mobil uygulama iOS, Android ve Huawei Mobile Services destekler.
Oltalama Saldırılarına Karşı Güçlü Koruma
Tek kullanımlık kodlar oltalama saldırısına konu olabilir: sahte sayfa kodu ister ve gerçek sisteme iletir. Push onayı da kullanıcı yeterince zorlandığında suistimal edilebilir. FIDO2 kimlik bilgisi ise bu şekilde ele geçirilemez: özel anahtar doğrulayıcıdan çıkmaz ve yalnızca kayıtlı olduğu alan adına yanıt verir. Mirket, web, SAML ve OpenID Connect girişlerinde FIDO2 ve WebAuthn kullanırken Push için numara eşleştirme sunar; böylece bildirimler düşünmeden onaylanamaz. Parolasız giriş yalnızca tarayıcıyla sınırlı değildir: Windows, Linux, SSH ve sudo erişimlerinde de parola yerine Mirket doğrulaması kullanılabilir. Hangi yöntemin nerede kullanılacağı Parolasız Kimlik Doğrulama sayfasında açıklanır.
Adaptif Kimlik Doğrulama
Sabit bir kural, ofis dışından girişte ikinci faktör iste diyebilir.
Ama bu giriş, kullanıcının normal davranışına benzemiyor diyemez.
MFA, Mirket ITDR ile birleştiğinde adaptif hale gelir. ITDR, SaaS platformundaki oturum açmaları riske göre puanlayan ek bir özelliktir; bu nedenle MFA’nın hizmet olarak kullanıldığı ortamlarda geçerlidir. Girişler her hesabın olağan davranışıyla karşılaştırılır. Anormallik tespit edildiğinde daha güçlü doğrulama isteme, hesabı izole etme veya parola sıfırlamaya zorlama gibi yanıtlar otomatik uygulanabilir. Puanlama ve anormal davranışın nasıl belirlendiği Adaptif Kimlik Doğrulama sayfasında anlatılır.
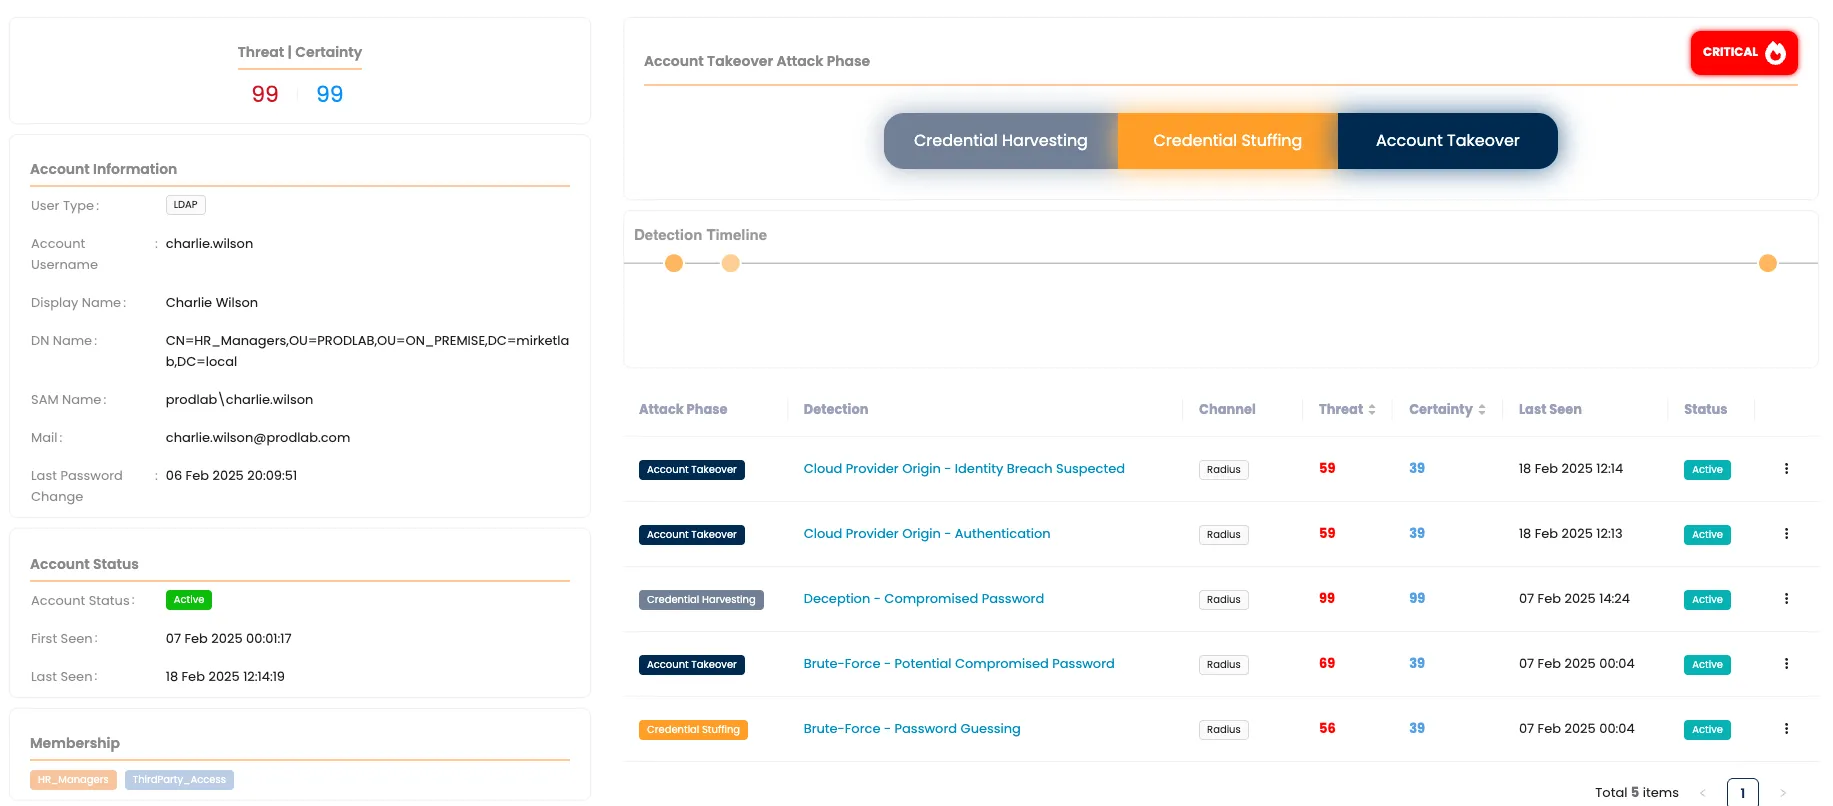
MFA’nın ürettiği önemli sinyallerden biri şudur: Kullanıcı parolayı doğru giriyor ama ikinci faktörü art arda geçemiyorsa, birinin parolayı ele geçirmiş ancak telefona erişememiş olması mümkündür. Tek başına kesin kanıt değildir; bitmiş pil veya yanlış dokunuş da benzer sonuç verebilir. Ancak denemeler tekrarlanıyor, bilinmeyen kaynaklardan geliyor veya aynı anda birden fazla hesabı hedefliyorsa güven düzeyi hızla artar. Ayrıntılar Hesap Ele Geçirme ve Sızdırılmış Kimlik Bilgisi Tespiti sayfasında.
Sürekli Gelen MFA Onay İstekleri Bir Güvenlik Tehdididir
Parolayı ele geçiren saldırgan, kullanıcı yorulup onay verene kadar sürekli Push bildirimi gönderebilir. Bu yöntem büyük kurumlarda bile başarılı olmuştur.
Burada iki koruma devreye girer. Numara eşleştirme, kullanıcının kendi ekranında gördüğü sayıyı okumadan onay vermesini engeller. Ayrıca tekrarlanan Push isteklerine hız sınırı uygulanır; böylece kullanıcıyı bezdirecek yoğunlukta bildirim gönderilemez.
Aynı hesaba çok sayıda Push isteği gelmesi ve hiçbirinin onaylanmaması SIEM sisteminize iletilir. Çünkü bu örüntü, parolanın ele geçirilmiş olabileceğine işaret eder. Ayrıntılar MFA Bildirim Yorgunluğu Saldırıları sayfasında.
Uç Noktada MFA Korumasını Güçlü Kılan Nedir?
İnternet Olmasa da Güvenli Oturum Açma
İnternet bağlantısı olmayan dizüstü bilgisayarlar da korunmalıdır. Birçok çözüm ya erişimi tamamen engeller ya da MFA’yı devre dışı bırakır.
Mirket doğrulamayı doğrudan uç noktada yapar; internet bağlantısı gerekmez:
- Mirket Token ve TOTP. Telefonda üretilen 30 saniyelik kodlar uç noktada doğrulanır.
- Günlük kurtarma kodları. Telefon kullanılamadığında her 24 saatte yenilenen tek kullanımlık yedek kodlar.
İlk çevrimiçi girişten sonra cihaz, ağ bağlantısı olmadan da doğrulama yapabilir.
Operasyonel not: Çevrimdışı doğrulama zamana bağlıdır; cihazın sistem saati doğru olmalıdır.
Koruma, Oturum Açma Sürecinin Tam İçinde
Bu ilk bakışta teknik bir ayrıntı gibi görünebilir. Oysa korumanın gerçekten ayakta kalıp kalmayacağını belirleyen noktalardan biridir.
MFA kontrolü ayrı bir arka plan servisine bağımlıysa o servisin arıza ve devre dışı bırakılma risklerini de taşır. Yerel yönetici servisi durdurabilir veya başlangıçta çalışmasını engelleyebilir. Oturum açma ekranı artık yanıt vermeyen bir servisi bekliyorsa iki kötü sonuçtan biri ortaya çıkar: kullanıcıların tamamı kilitlenir ya da ikinci faktör olmadan girişe izin verilir.
Mirket MFA kontrolü, ayrı bir arka plan kimlik doğrulama servisine bağımlı olmak yerine doğrudan Windows oturum açma akışına entegre edilir. Böylece güvenlik kontrolü oturum açma sürecinin bir parçası olur. Windows üzerinde Credential Provider, Linux üzerinde ise kimlik doğrulama zincirine dahil PAM modülü kullanılır.
Üstelik sessizce kaldırılamaz. Ajanı kaldırmak için özel bir kaldırma kodu gerekir. Böylece yerel yönetici veya yönetici yetkisini yeni ele geçirmiş biri, ajanı silip ikinci faktörü atlayamaz.
Ajan GPO, SCCM veya mevcut yazılım dağıtım aracınızla sessizce kurulabilir.
Güvenlik Güçlü, Kullanım Kolay
MFA, kurumunuzdaki herkesin her gün kullandığı güvenlik kontrollerinden biridir. Kullanımı zor olduğunda destek talepleri artar; sonunda bir kullanıcıya istisna tanınır ve bu istisna kalıcı hale gelebilir.
Yönetici tarafında: Bu sayfadaki tüm erişim noktaları tek konsoldan yönetilir. Denetçiler için yalnızca okuma yetkili profiller tanımlanabilir. Etki alanı yöneticisi hesabı gerekmez; OU kapsamında devredilmiş altı yetki yeterlidir.
Kullanıcılar Kendi Kayıtlarını Tamamlar
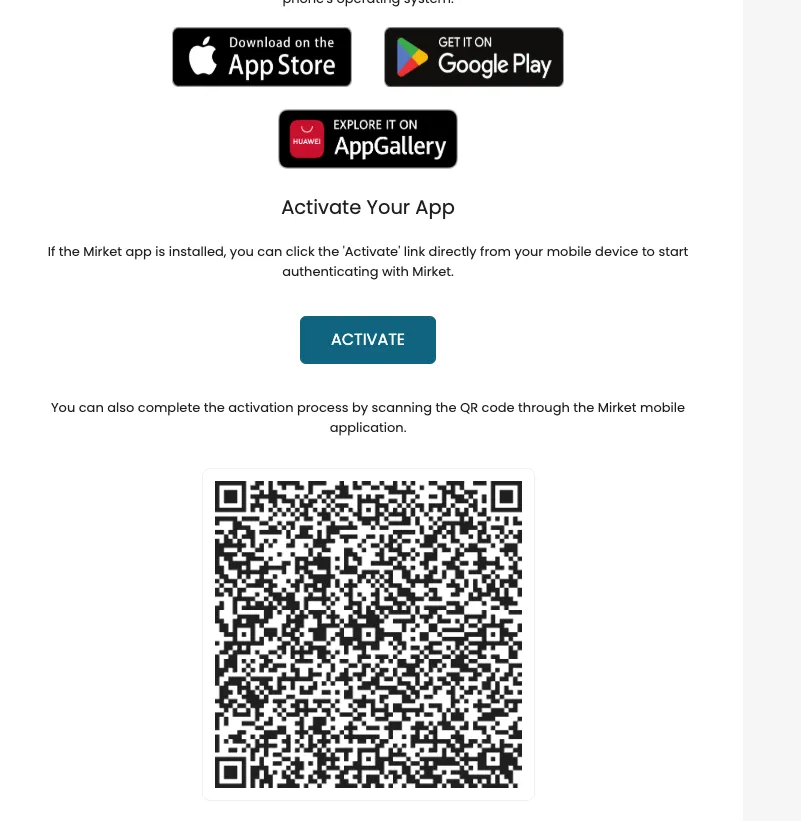
Doğrulama yöntemleri ve cihazlar destek talebi açmadan kullanıcı portalından kaydedilir, değiştirilir veya kaldırılır. Telefon kaydı, QR kod okutularak ya da e-postadaki bağlantıya dokunularak tamamlanır.
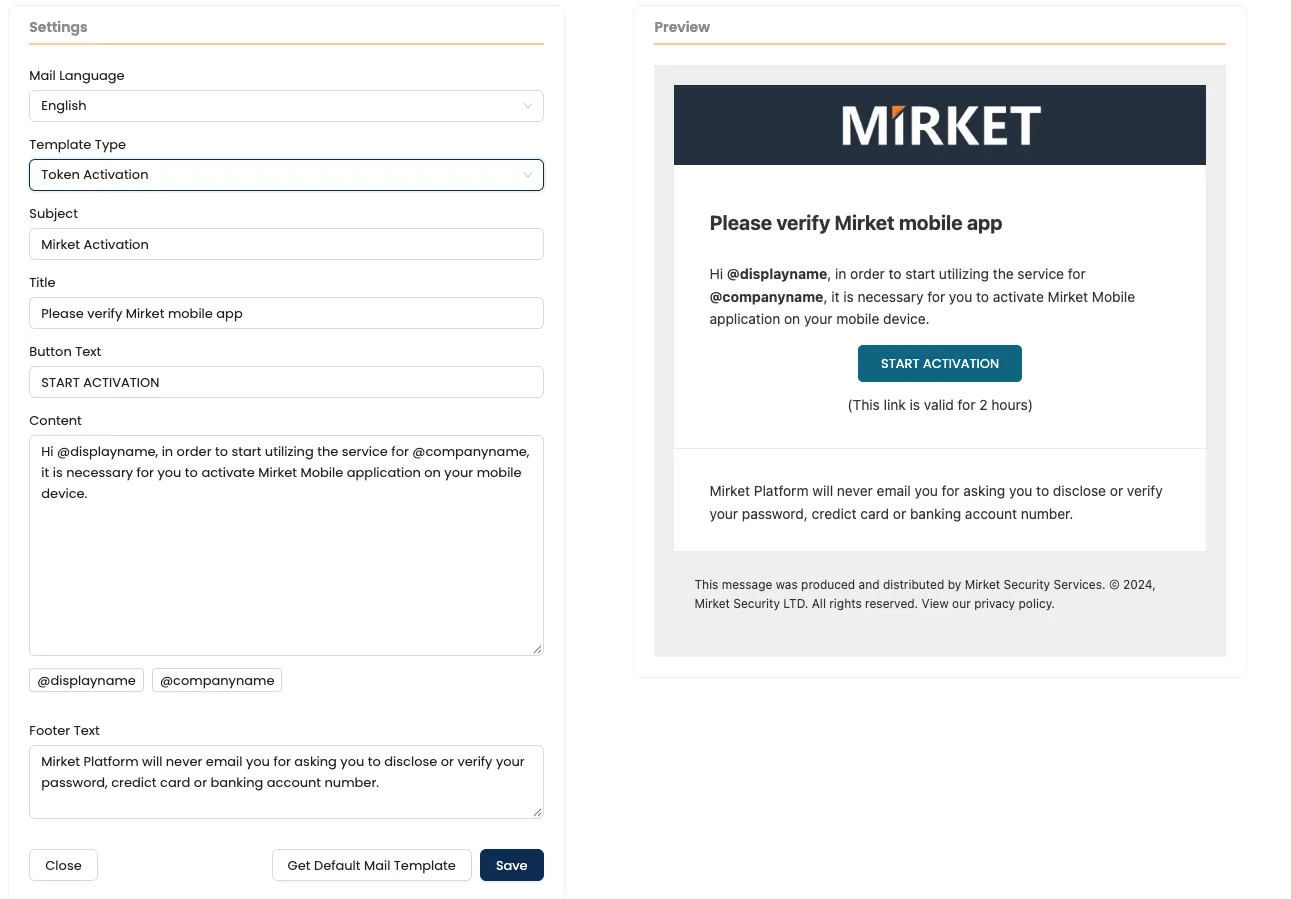
Sizin Diliniz, Sizin Kurumsal Üslubunuz
Kayıt ve bildirim e-postalarının metinleri kurumunuzun iletişim diline uygun şekilde özelleştirilebilir.
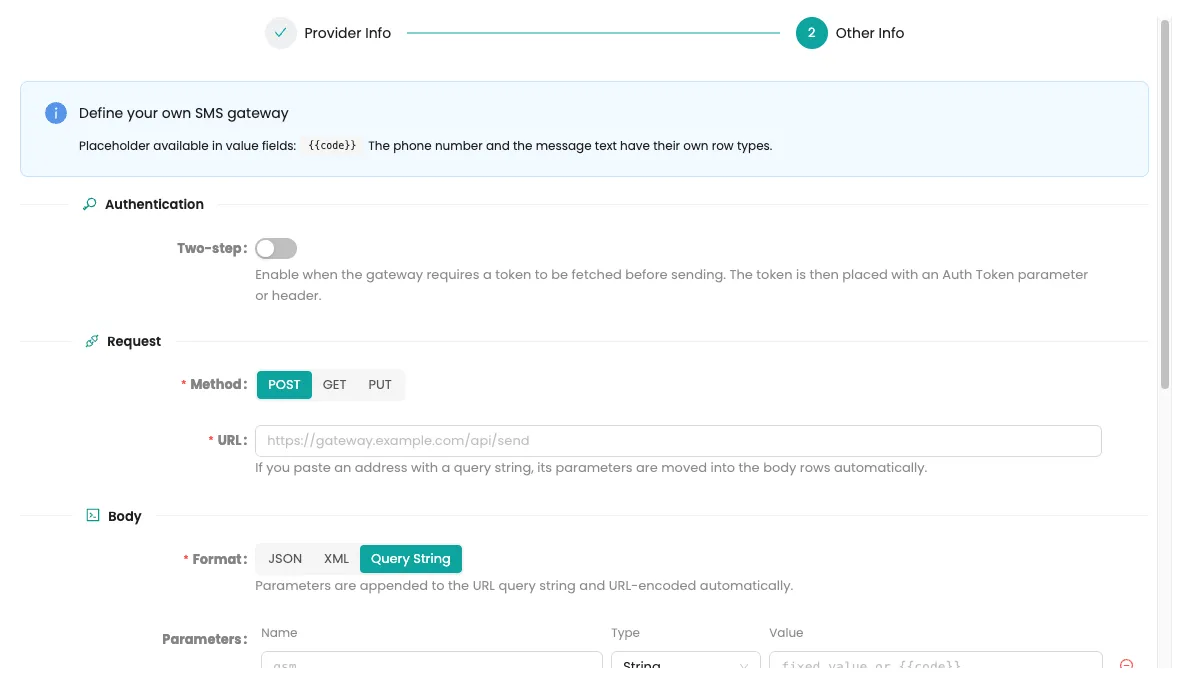
SMS Göndericisi Sizin Kontrolünüzde
Mesajlar kendi SMS ağ geçidiniz üzerinden, bilinmeyen bir numara yerine kullanıcılarınızın tanıdığı gönderici adıyla iletilir.
Denetim ve Uyumluluk
Mirket tek başına mevzuat uyumluluğu sağlamaz; bunu hiçbir ürün yapamaz. Burada MFA’nın genellikle hangi gereksinimlerle değerlendirildiğini ve platformun bu gereksinimlere nasıl yanıt verdiğini görebilirsiniz.
PCI DSS v4.x
Req. 8.4 ve 8.5Kart sahibi veri ortamına yapılan tüm erişimlerde ve tüm yönetici erişimlerinde, atlatılamayacak biçimde uygulanan çok faktörlü kimlik doğrulama. Denetimlerde eksik çıkan yer genellikle konsol, RDP, SSH ve yetki yükseltme kapsamıdır.
NIS2
Art. 21Temel ve önemli kuruluşlar için çok faktörlü veya sürekli kimlik doğrulama; ortamın bir bölümünde değil, tamamında.
ISO/IEC 27001:2022
A.5.17, A.8.5Kimlik doğrulama bilgileri ve güvenli kimlik doğrulama; modern protokollerden önce kurulmuş sistemler de buna dahildir.
GDPR
Art. 32Kişisel verilere erişim için uygun teknik önlemler: posta kutusu, dosya sunucusu ve veriyi tutan uygulama dahil.
Kurulum Seçenekleri
Kurum içinde veya SaaS: aynı ürün, aynı yetenekler.
Kurum içi. Mirket Portal kendi sunucularınızda, sizin kontrolünüzde çalışır. Aktif-pasif yüksek erişilebilirlik mimarisinde yedek düğüm sürekli eşitlenir; aktif düğüm yanıt vermediğinde otomatik olarak devralır.
SaaS. Aynı platformu Mirket hizmet olarak da sunar. Dizin entegrasyonu ağınızdaki bir ajan üzerinden yapılır. Active Directory servis hesabının kimlik bilgileri bulut konsoluna değil, bu ajana girilir ve sizin ortamınızda şifreli saklanır.
Her iki modelde de ajan yalnızca ihtiyaç duyan erişim noktalarına kurulur; hangileri olduğu yukarıdaki tabloda belirtilmiştir. Federasyon, RADIUS ve REST API üzerinden yapılan entegrasyonlarda hedef sisteme ajan kurulması gerekmez.
Birden fazla Active Directory etki alanı aynı anda desteklenir. İki farklı etki alanında aynı kullanıcı adı bulunsa bile doğru hesap otomatik belirlenir; kullanıcıların girişte etki alanı öneki veya UPN yazması gerekmez.
Lisanslama tanımlı kullanıcı sayısına göre yapılır. Karşılaştırılması gereken farklı paketler yoktur; ister tek erişim noktasını ister tümünü koruyun, kullanıcı başına lisans modeli değişmez.