Başarılı Bir Girişin Size Asla Söylemeyeceği İki Şey
1. En Çok İncelemeniz Gereken Girişim, Engellenen Girişimdir
MFA görevini yaptı. Birisi gerçek bir hesabın doğru parolasını biliyordu, ikinci faktör onu durdurdu ve herhangi bir kayıp yaşanmadı.
Bir şey aksamadığı için kimseye haber verilmedi.
Ama bu olayın gerçekte ne söylediğine bakın: parola artık başkasının elinde. Bir yerde, birisi çalışanlarınızdan birine ait kimlik bilgilerini ele geçirmiş durumda. Bu da giriş ekranının yanıtlayamayacağı soruları doğuruyor:
- Ne zaman ve nasıl ele geçirildi? Oltalama mı? Başka bir sistemdeki ihlal ve burada yeniden kullanılan parola mı? Çalışanın bilgisayarındaki zararlı bir yazılım mı?
- Başka nerelerde geçerli? Parola yeniden kullanılıyorsa sorun yalnızca sizin sisteminizle sınırlı değildir; açtığı tek kapı da sizin kapınız değildir.
- Parolayı ele geçiren başka ne aldı? Kimlik bilgileri nadiren tek başına sızar. Bunu bir zararlı yazılım aldıysa başka nelere erişti?
Engellenen bir girişim önemsiz bir olay değildir. Özellikle tekrarlanan denemeler, alışılmadık kaynaklar veya başka risk sinyalleriyle birlikte görülüyorsa geçerli kimlik bilgilerinin başkasının eline geçtiğine dair erken bir işaret olabilir. İkinci faktör de aşılana kadar beklemek yerine aynı gün harekete geçmek gerekir.
2. Zaten İçeride Olan Kişi
Buraya kadar anlattıklarımız sisteme girmeye çalışan biriyle ilgiliydi. Daha zor olan, girmek için uğraşmasına bile gerek olmayan kişidir.
İşi olmadığı sistemlerde dolaşan bir çalışan. Hesabı sözleşme kapsamının ötesinde işlemler yapan bir yüklenici. Kayıtlı bir cihazda, geçerli kimlik bilgileriyle açılmış meşru bir oturumu kullanan saldırgan.
Doğru şekilde kimlik doğrularlar; çünkü bunu yapabilirler. Kullanma yetkisine sahip oldukları hesapları kullanırlar. Tek tek bakıldığında bütün işlemleri izinlidir. Hiçbir kural ihlal edilmediği için alarm da tetiklenmez.
Onları ele veren şey bir kural ihlali değil, davranış örüntüsüdür: nereden bağlandıkları, hangi saatlerde işlem yaptıkları, hangi sırayla ilerledikleri ve hesabın daha önce hiç erişmediği sistemlere yönelmeleri. Bu, davranışla ilgili bir sorudur; yanıtını da ancak davranışı izleyen bir sistem verebilir.
MFA size zaman kazandırdı. Olanları bilmek, o zamanı doğru kullanmanızı sağlar.
Nasıl Çalışır?
Önce Normali Öğrenir, Sonra Sapmaları Yakalar
ITDR, dünyayı ayrı bir pencereden izleyen bağımsız bir sistem değildir. Mirket ortamınızın zaten ürettiği kimlik doğrulama olaylarını; MFA, SSO, Self-Servis portalı ve bunların koruduğu tüm giriş noktalarını analiz eder. Herkese tek kural uygulamak yerine her hesap için ayrı bir davranış profili oluşturur.
Bu bütünleşik yapı temel avantajıdır. Kurulacak ayrı bir toplayıcı, eşleştirilecek günlük formatı veya geçmiş olayların başka yere aktarılmasını bekleme süresi yoktur. Kimlik doğrulamayı yapan platformun parçası olduğu için olayları doğrudan analiz eder.
Dört temel sinyalden beslenir:
- Davranış. Hesap normalde ne zaman, nereden, hangi sırayla ve hangi uygulamalara giriş yapıyor? Sapmalar, kimsenin tam olarak uymadığı şirket ortalamasına göre değil, ilgili kullanıcının geçmişine göre ölçülür.
- Kaynak. İsteğin nereden geldiği ve TOR, VPN, proxy veya bulut sağlayıcısı üzerinden iletilip iletilmediği incelenir. Anonimleştirilmiş kaynak tek başına saldırı kanıtı değildir; meşru kullanıcılar da VPN kullanabilir. Ancak aynı oturumdaki diğer sinyallerin önemini değiştirir.
- Tehdit istihbaratı. Tespitler bilinen zararlı altyapılar, tehdit aktörlerine ilişkin bilgiler ve sızdırılmış kimlik bilgisi kaynaklarıyla zenginleştirilir. Böylece internette dolaşan bir kimlik bilgisiyle yapılan giriş, sonradan incelenecek bir listeye dönüşmeden engellenebilir. Her tespit ilgili MITRE ATT&CK tekniğiyle eşleştirilir; kapsam somut biçimde raporlanabilir.
- Aldatma (Deception). Ortama tuzak hesaplar ve kimlik bilgileri yerleştirilir. Meşru kullanım amaçları olmadığı için kimsenin bunlara yanlışlıkla erişmesi beklenmez. Bu hesaplara dokunan bir etkinlik, keşif veya yatay hareket girişiminin güçlü bir işaretidir.
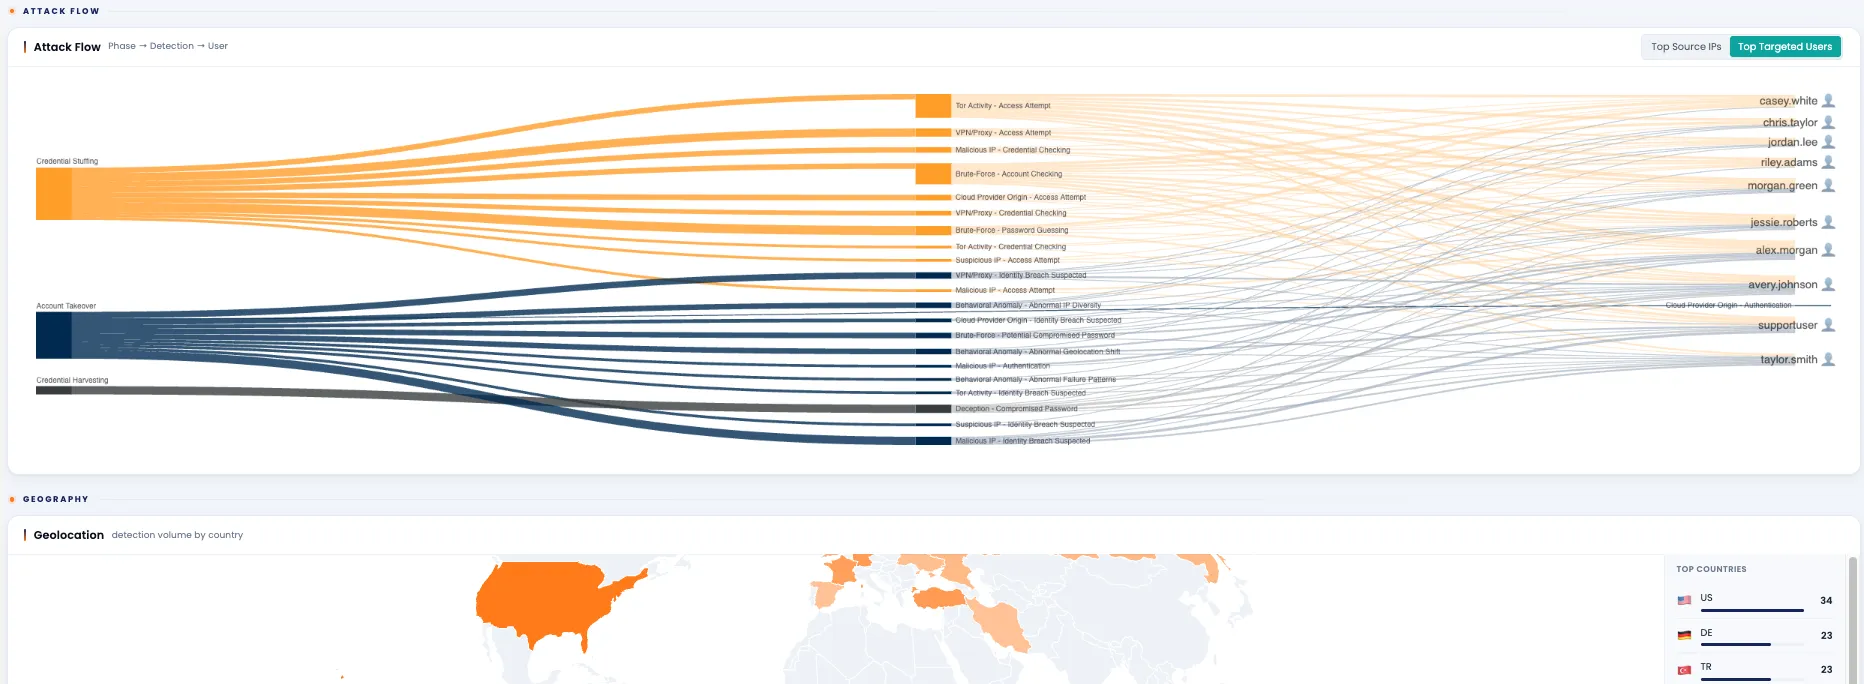
Saldırı zinciri yalnızca tek bir noktada değil, uçtan uca izlenir: kimlik bilgisi toplama → ayrıcalık yükseltme → hesap ele geçirme. Erken yakalamak en iyisidir; geç yakalamak bile hiç fark etmemekten çok daha iyidir.
Tek Skor Değil, İki Ayrı Bakış Açısı
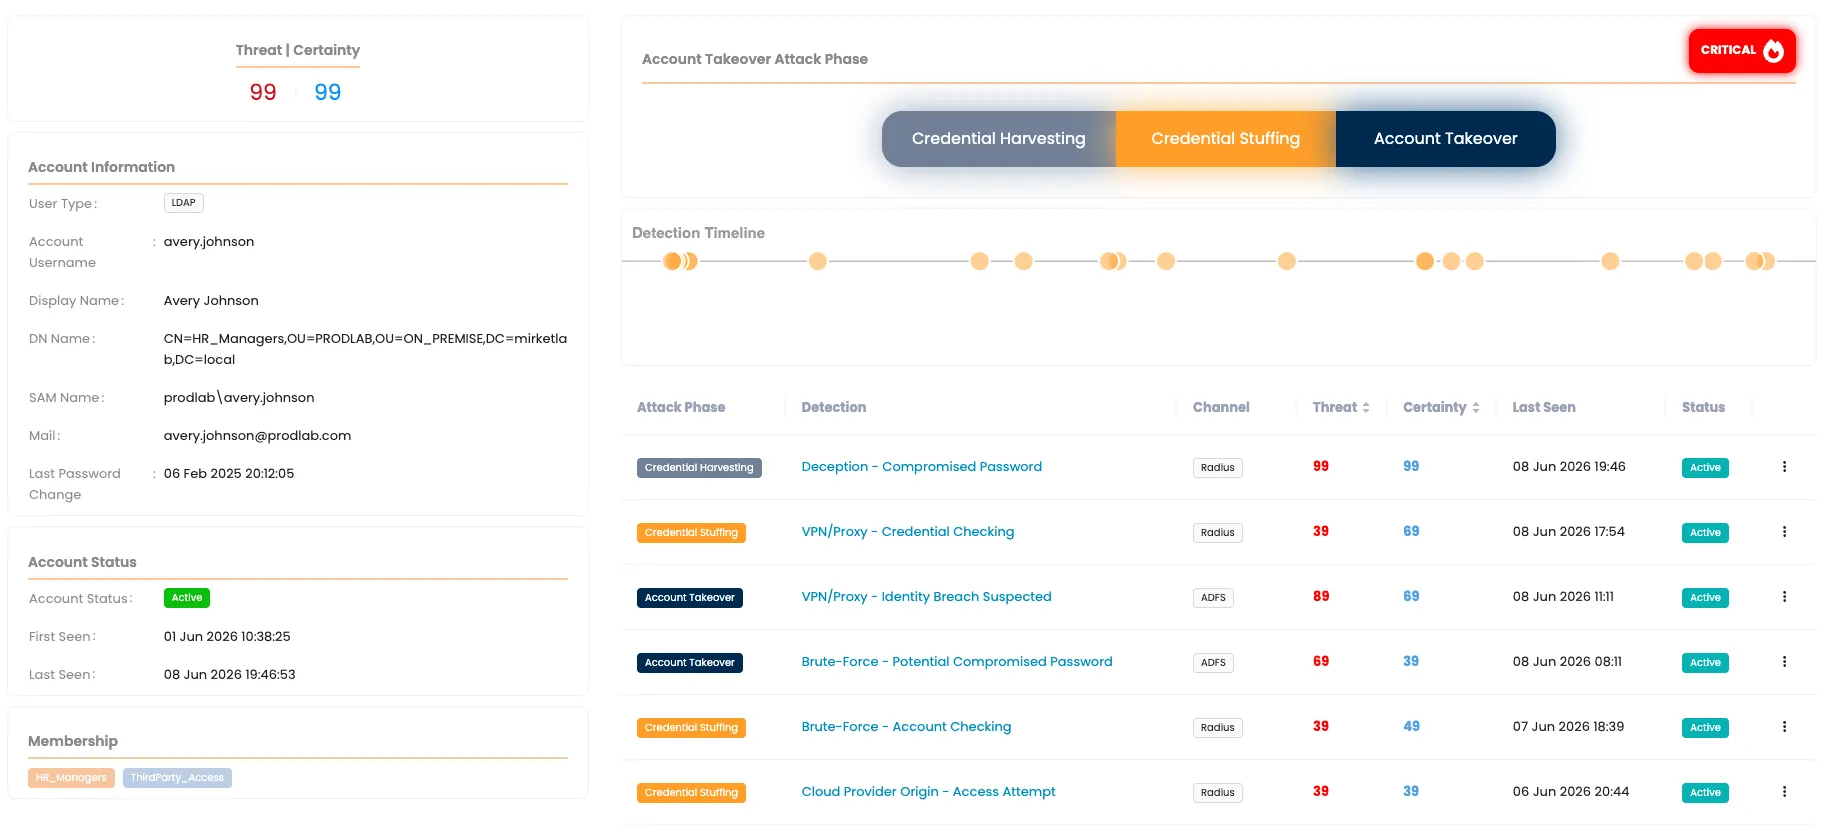
Tek bir skor iki ayrı soruyu birbirine karıştırır: Olay gerçekse ne kadar ciddi ve platform olayın gerçek olduğundan ne kadar emin? İkisini tek sayıya indirgediğinizde bir eşik belirlemek zorunda kalırsınız. Eşik düşükse ekip uyarılara boğulur; yüksekse ciddi ancak henüz kesinleşmemiş önemli tehditler gözden kaçar.
Mirket her tespiti ve hesabı iki ayrı boyutta puanlar:
- Tehdit skoru — olay gerçekse ne kadar ciddi olduğunu gösterir
- Kesinlik skoru — platformun tespitten ne kadar emin olduğunu gösterir
Bu iki soru farklıdır ve farklı yanıtlar gerektirir. Ciddi ve kesin bir tehdide insan onayı olmadan müdahale edilebilir. Ciddi ancak belirsiz bir olay ne yok sayılmalı ne de doğrudan hesap izolasyonuna yol açmalıdır; doğrulama seviyesi artırılmalı ve uzman incelemesine yönlendirilmelidir. Düşük etkili ama kesin bir olay da kaydedilmelidir; çünkü tek başına önemsiz görünen üç olay bir haftada anlamlı bir örüntü oluşturabilir.
Tespit
Parolanın Ele Geçirildiğini Gösteren Sinyal
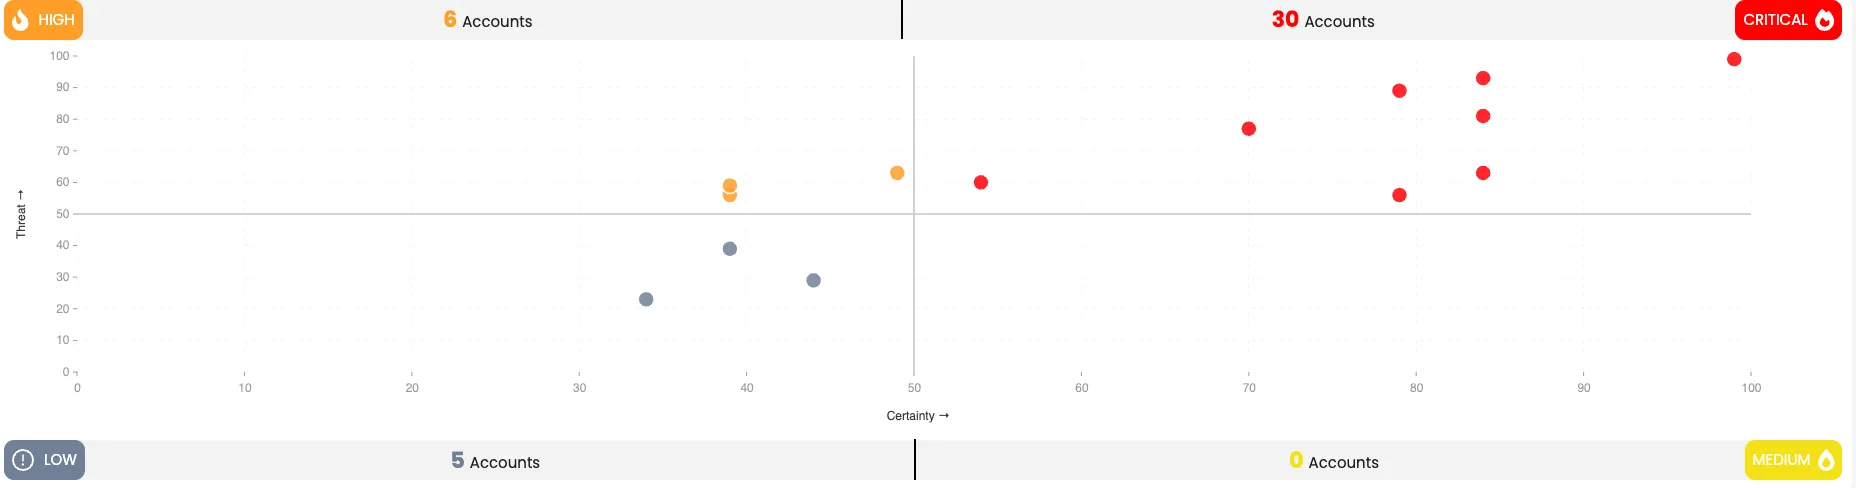
Özellikle dikkat çekmeye değer bir örüntü var; çünkü verdiği sinyal son derece açıktır.
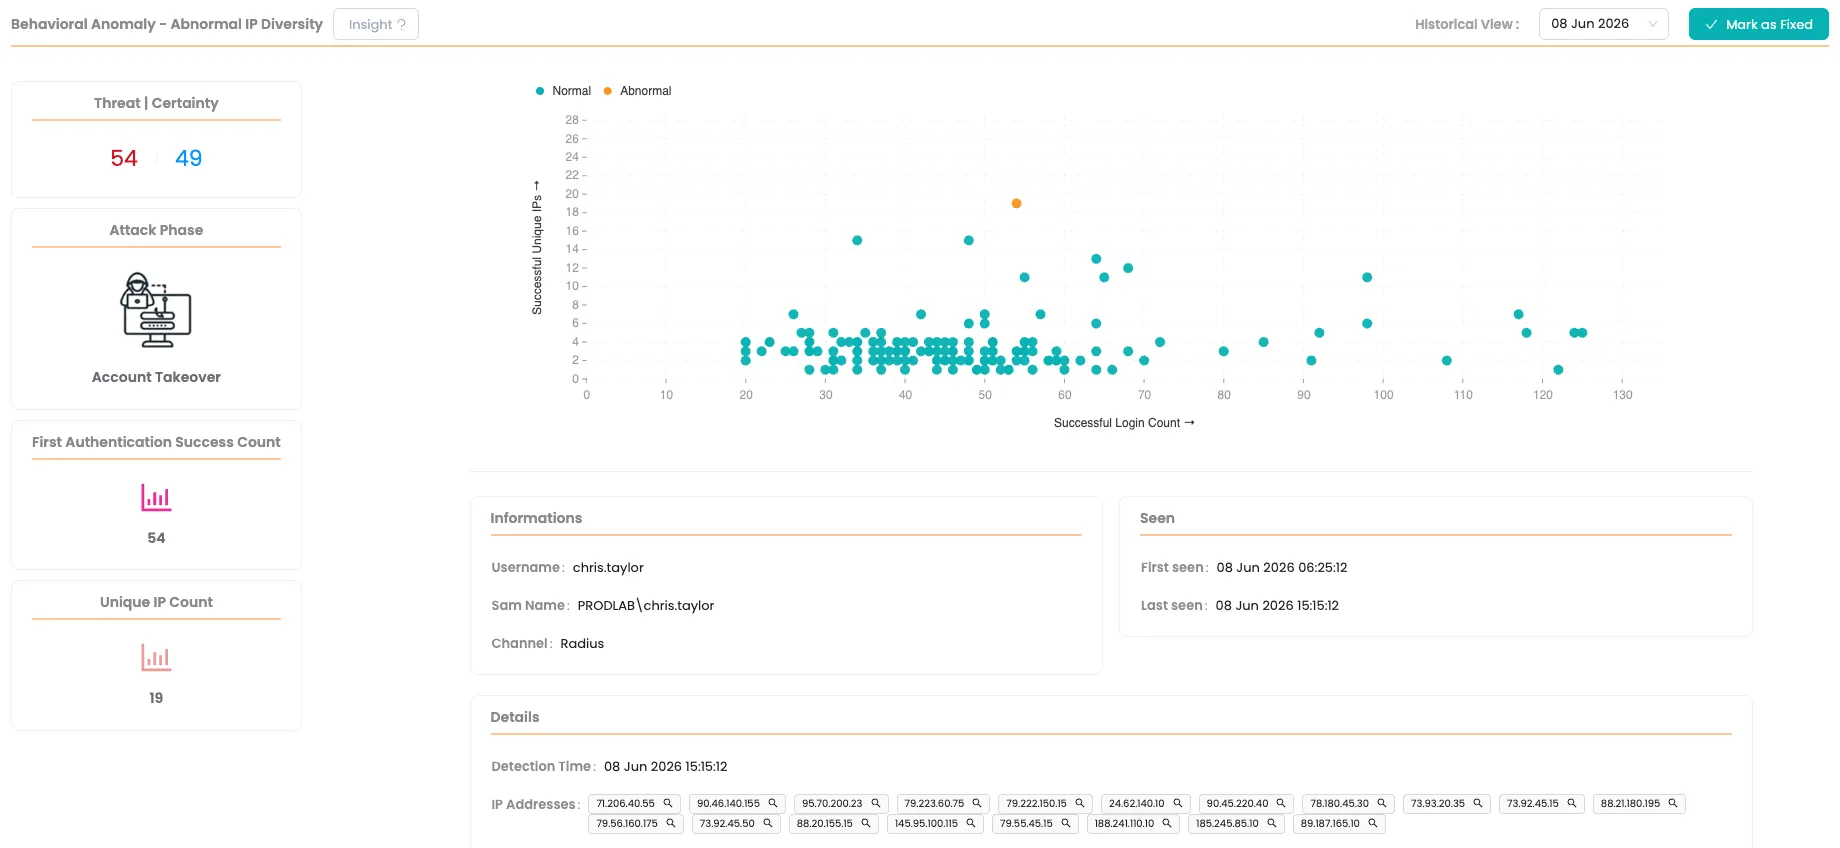
Bir kullanıcı ilk faktörü geçiyor, ikinci faktörde ise tekrar tekrar başarısız oluyor.
Bunun ne anlama geldiğini düşünün. Birisi doğru parolayı biliyor; yani bu rastgele tahmin, parola püskürtme veya yazım hatası örüntüsü değil. Ancak kayıtlı cihaza sahip değil. Bu iki durum birlikte, kimlik bilgilerinin ele geçirilmiş olabileceğine dair yüksek kesinlikli bir işarettir; saldırıyı hâlâ durduran tek şey ikinci faktördür.
Bu durum tek başına kesin kanıt değildir; aksini iddia etmek doğru olmaz. Kullanıcı telefon değiştirmiş olabilir, push bildirimi ulaşmamış olabilir, kod yanlış girilmiş veya cihaz saati kaymış olabilir. Ayrımı davranış örüntüsü yapar: gerçek kullanıcı sorunu fark eder ve çözmeye çalışır; listeyle çalışan saldırgan denemeye devam eder. Zaman içinde tekrarlanan girişimler, alışılmadık kaynaklar ve hesabın geçmişine uymayan davranışlar sinyali güçlendirir.
Mirket bunu yüksek kesinlikli kimlik bilgisi ihlali tespiti olarak değerlendirir ve tanımladığınız müdahale politikasını tetikler. Çoğu ekip için bunun anlamı, birinin uyarı kuyruğunu incelemesini beklemeden parolanın aynı gün değiştirilmesidir.
Tek başına güçlü sinyal üreten diğer tespitler:
| Tuzak kimlik bilgisi kullanıldı | Meşru kullanım alanı yoktur; kullanılması olağan davranış değil, ele geçirme işaretidir |
| Hesap için olağandışı işlem sırası | Örüntü genel bir kurala değil, kullanıcının kendi geçmişine aykırıdır |
| Hassas işlemde anonimleştirilmiş kaynak | TOR, VPN, proxy veya bulut kaynağı, oturumun sonraki işlemleriyle birlikte değerlendirilir |
| Rolüyle uyuşmayan ayrıcalık yükseltme | Daha önce talep etmediği ayrıcalıkları isteyen hesap |
Müdahale
Bir analistin incelemesini bekleyen uyarı, ne kadar gecikeceği bilinmeyen bir tespittir. ITDR kendi başına harekete geçebilir:
| Hesabı izole et | Durum netleşene kadar hesabın kullanılmasını durdurur |
| Parola sıfırlamayı zorunlu kıl | Kimlik bilgilerinin ele geçirildiği doğrulandığında uygulanır |
| Uyarlanabilir MFA doğrulamasını artır | Belirsizliğe ölçülü yanıt: engellemek veya yok saymak yerine daha güçlü doğrulama ister |
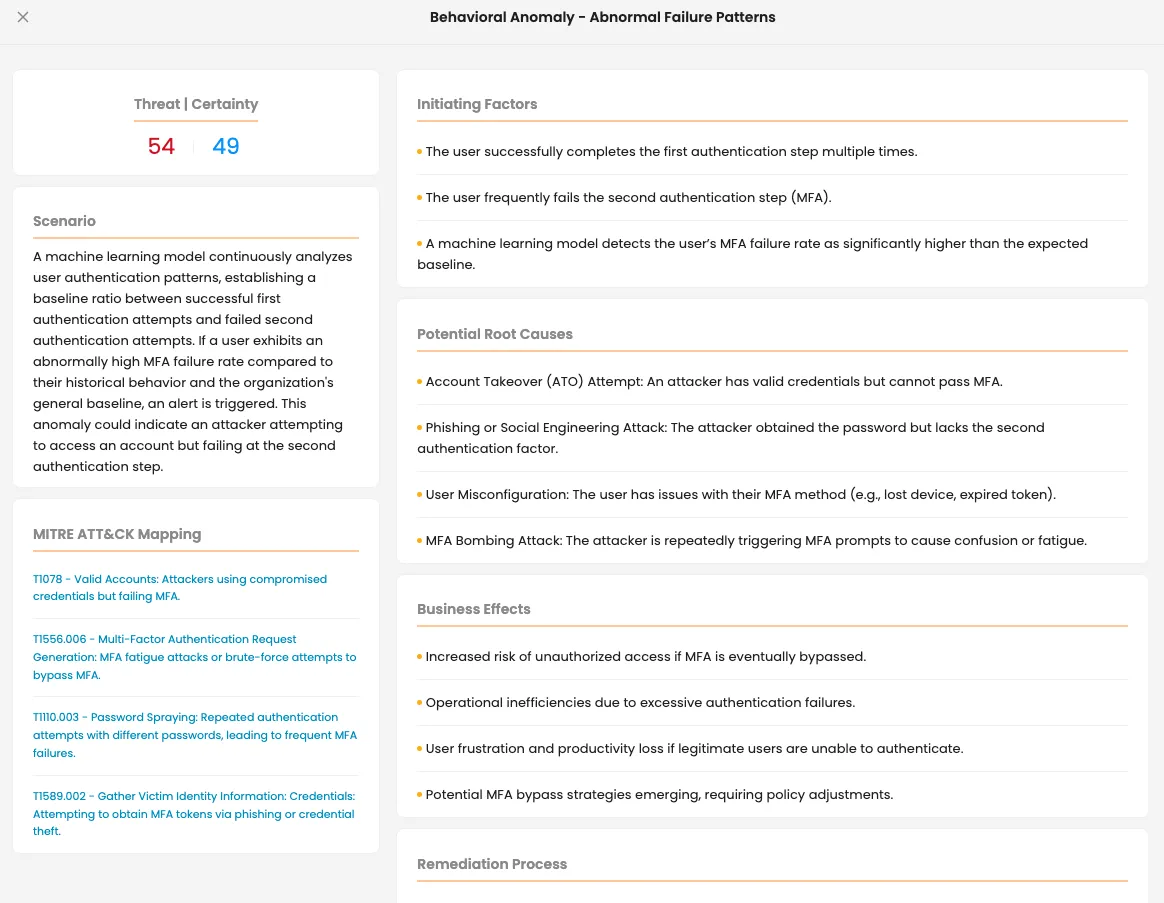
Hangi skor birleşiminde hangi müdahalenin devreye gireceğini bir kez politikayla belirlersiniz; sabah üçte birinin anlık karar vermesi gerekmez.
Giriş Verilerinizin Size Ne Anlattığını Görün
Platformun bugün ürettiği kimlik doğrulama verileriyle teknik demo: yüksek kesinlikli kimlik bilgisi ihlali tespiti, puanlama mantığı ve uyarı kuyruğu beklemeden devreye giren otomatik müdahale.
ITDR Neden Bulut Hizmeti Olarak Sunuluyor?
Mirket’in diğer modülleri kendi veri merkezinizde çalışabilir; bazıları yalnızca kurum içinde çalışır. ITDR bunun istisnasıdır. Nedeni teknik olarak nereye kurulabileceği değil, tespit yeteneklerinin nasıl güncel tutulduğudur.
Bir tespit motorunun değeri, saldırıya uğradığınız gün sahip olduğu istihbarat kadardır. Saldırı örüntüleri, tehdit istihbaratı, davranış modelleri ve ATT&CK eşleştirmeleri sürekli değişir. ITDR’nin hizmet olarak sunulması, Mirket’in tespit mantığını müşterilerin bakım pencerelerini veya platform yükseltmelerini beklemeden güncellemesini sağlar. Sürüme bağlı bir modelde motor, yakalamaya çalıştığı tehdidin gerisinde kalır; bu fark yükseltmeler arasında büyür.
Davranış profiliniz yine size özeldir. Her hesap, kullanıcının normal giriş saatleri, konumları ve alışkanlıkları gibi kendi geçmişine göre puanlanır. Tespit mantığı ve tehdit istihbaratı ise hizmet düzeyinde güncel tutulur. Merkezi olarak geliştirilen şey, trafiğinizden oluşturulmuş ortak bir model değil, tespit motorudur.
Üstelik yalnızca mevcut kimlik doğrulama altyapınızla birlikte anlam kazanır. Oturum açma işlemleri platformdan geçmiyorsa ITDR’nin analiz edeceği veri yoktur. Bu nedenle bağımsız satılan bir ürün değil; MFA, SSO ve Self-Servis’e eklenen bir modüldür. Altında kimlik doğrulama olmayan bir tespit katmanı, yalnızca günlük okuyucusudur.
Denetim ve Uyumluluk
Hiçbir ürün tek başına mevzuat uyumluluğu sağlamaz. Aşağıda kimlik tehdidi tespitinin değerlendirildiği yükümlülükleri ve ITDR’nin bunlara katkısını görebilirsiniz.
NIS2
Art. 21Olayların tespiti, ele alınması ve raporlanması; riske uygun önlemlerin uygulanması. Günümüzde birçok olay kimlik katmanında başlar
ISO/IEC 27001:2022
A.8.16İzleme faaliyetleri: ağların, sistemlerin ve uygulamaların anormal davranışlar açısından izlenmesi ve uygun aksiyonların alınması
PCI DSS v4.x
Req. 10.4Denetim günlüklerinin anomali ve şüpheli etkinlikler açısından otomatik mekanizmalarla incelenmesi. Bu incelemeyi, bir kişinin önceki günün günlüklerini okuması yerine puanlanmış tespitler yapar
PCI DSS v4.x
Req. 12.10Olay müdahalesi: bir olayı tespit etmek ve harekete geçmek. Otomatik ek doğrulama, izolasyon veya zorunlu sıfırlama, tespit anında devreye giren müdahaledir
MITRE ATT&CK
Tespitler tekniklerle eşleştirilir; böylece kapsam raporlanır ve eksiklikler kanıta dayalı değerlendirilir
Kurulum Seçenekleri
SaaS: Mirket platformuna, özellikle hizmet olarak çalışan MFA, SSO ve Güvenli Self-Servis modüllerine ek olarak sunulur.
ITDR’nin analiz yapabilmesi için bu modüllerin kullanılıyor olması ve kurum içi kurulum yerine hizmet modeliyle çalışması gerekir. Çünkü ITDR’nin okuduğu giriş verileri bu ortamda üretilir.
Buradaki önemli ayrıntı şu: ITDR kendine ait yeni bir veri akışı oluşturmaz. MFA, SSO veya Güvenli Self-Servis’i hizmet olarak kullanıyorsanız giriş verileri bu modüllerin çalışması kapsamında zaten Mirket bulutunda işlenir. ITDR mevcut verileri puanlar; ortamınızdan ek veri aktarımı, ikinci kopya veya yeni bir veri hattı oluşturmaz. Modülleri kendi sunucularınızda çalıştırıyorsanız bulutta okunacak giriş verisi bulunmaz. ITDR’nin hizmet modeline bağlı olmasının nedeni budur.
Veri yerleşimi konusunda: hizmet bölgesel olarak dağıtılır ve her kiracının verileri tanımlandığı bölgede tutulur. Kullanılacak bölge, kiracı oluşturulurken belirlenir.
Kurulacak veya kapasitesi hesaplanacak ek bileşen yoktur. Uç noktalara ajan, ağınıza toplayıcı kurulmaz; günlük aktarım hattı oluşturulmaz. Tespit ve müdahale, kimliğin zaten doğrulandığı yerde gerçekleşir.
Tanımlı kullanıcı sayısına göre hesaplanır ve bağımsız ürün olarak değil, platforma ek modül şeklinde lisanslanır.