VPN tüm ağı açar. Oysa yalnızca dört sunucuya erişim gerekiyordu
İhtiyaç aslında basit: Bu kişinin dışarıdan şu sunucuları yönetmesi gerekiyor.
Ancak mevcut altyapıda VPN bulunduğu için kullanıcıya VPN hesabı verilir. VPN ağ katmanında çalışır; kullanıcıya ağınızda bir IP adresi ve güvenlik duvarının izin verdiği erişimler sunulur. Bu kuralların bir kısmı eskidir, hatta artık taşınmış sistemler için yazılmıştır.
Bunun iki sonucu vardır ve ikisi de birilerinin hata yapmasından kaynaklanmaz.
VPN genellikle tünel açılırken güven ilişkisini kurar. Sonrasında erişilebilen sistemleri, her hedef için yeniden alınan kimlik odaklı bir karar yerine ağırlıklı olarak yönlendirme, güvenlik duvarı ve segmentasyon belirler. Bu kontroller sıkılaştırılabilir; ancak bu, çoğu zaman başka bir ekibin yürüttüğü kapsamlı bir ağ projesidir.
VPN internete açık bir servis dinlemek zorundadır. Yayınlanan ağ geçidi her gün taranır. Hakkında çıkan güvenlik açıklarının hızla kapatılması gerekir. Uzaktan erişim ağ geçitlerinin olay incelemelerinde sık sık ilk giriş noktası olarak görülmesinin nedeni de budur.
Dört sunucuya açılan bir kapı istediniz. VPN ise size ağın kapısını açar.
Zero Trust yaklaşımı bunun tersidir. Yirmi dakika önce bir tünel açıldı diye hiçbir bağlantıya güvenilmez. Her bağlantı, her seferinde ayrı yetkilendirilir; yalnızca izin verilen hedeflere erişilebilir.
Nasıl çalışır?
Her iki uç dışarı bağlanır. Aradaki sunucu veriyi okuyamaz.
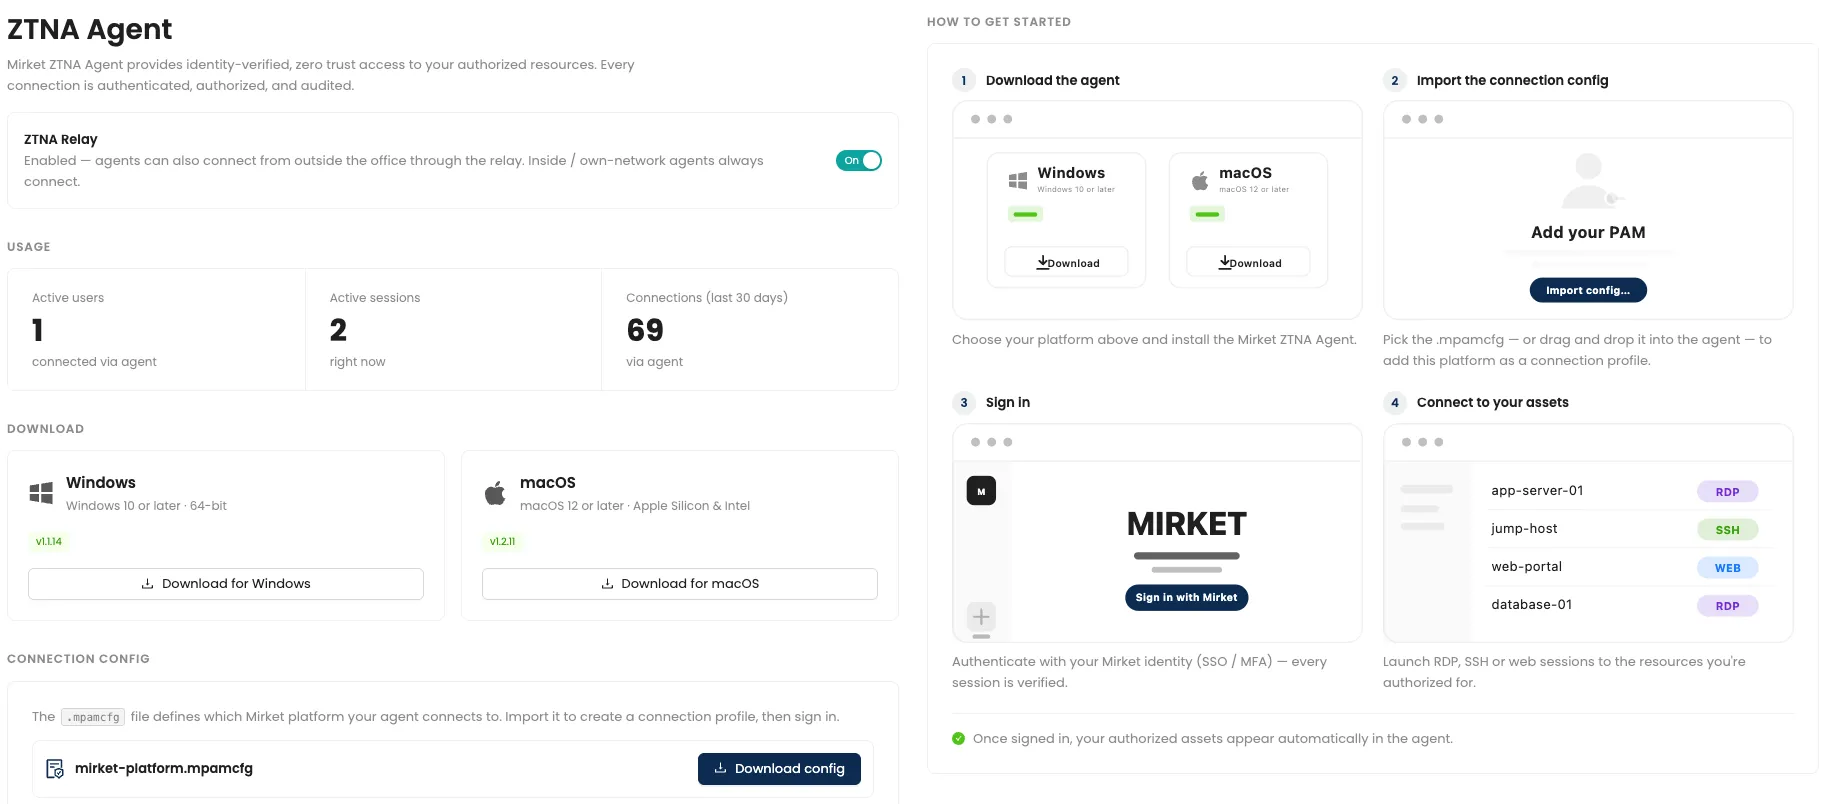
- Yönetici Windows veya macOS cihazında Mirket ajanını açıp giriş yapar. Kurumunuz kullanıyorsa kendi SSO altyapınız üzerinden kimlik doğrular.
- Ajan cihazda bir loopback dinleyicisi açar. İstemci tarafındaki tüm değişiklik bundan ibarettir: sanal ağ arayüzü oluşturulmaz, yönlendirme tablosuna kayıt eklenmez.
- Oturum şifrelenerek ajanın dışarı yönlü bağlantı kurduğu Mirket Relay sunucusuna taşınır.
- Ağınızın içindeki connector da aynı relay sunucusuna dışarı yönlü bağlantı kurmuştur. İki uç burada buluşur. Hiçbir uç gelen bağlantı dinlemez; dolayısıyla ağ sınırında yayınlanan port yoktur.
- Connector oturumu PAM modülüne iletir. PAM; kullanıcı, hedef, hesap ve zamanlama temelinde yetki kontrolü yapar ve oturumu kaydeder.
Beşinci adım her bağlantıda yeniden çalışır. İkinci bir sunucu açmak, önceki iznin devamı değil, yeni bir yetkilendirme işlemidir. Kullanıcının yalnızca “bağlı” olduğu için güvenilir sayıldığı bir durum oluşmaz.
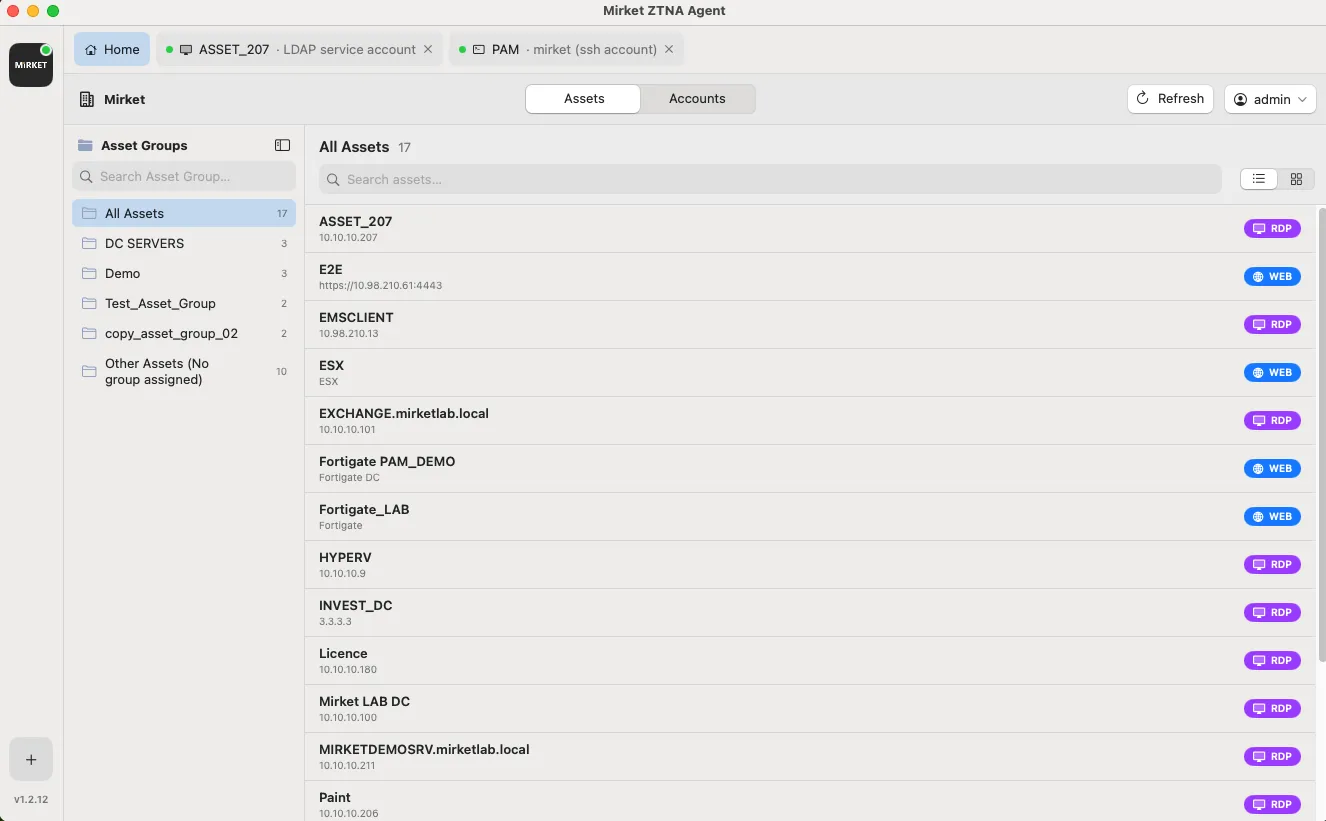
Bağlanmak için yalnızca ajanı öğrenmeleri yeterli. İstedikleri sunucuya çift tıklayınca yerleşik araçlarla, uygun durumda Windows RDP istemcisiyle, ajanın içinde tam bir RDP veya SSH oturumu açılır. Kurum içi web uygulamaları için izole tarayıcı kullanılır. Çalışma alışkanlığı değişmez; yalnızca bağlantının geçtiği yol değişir.
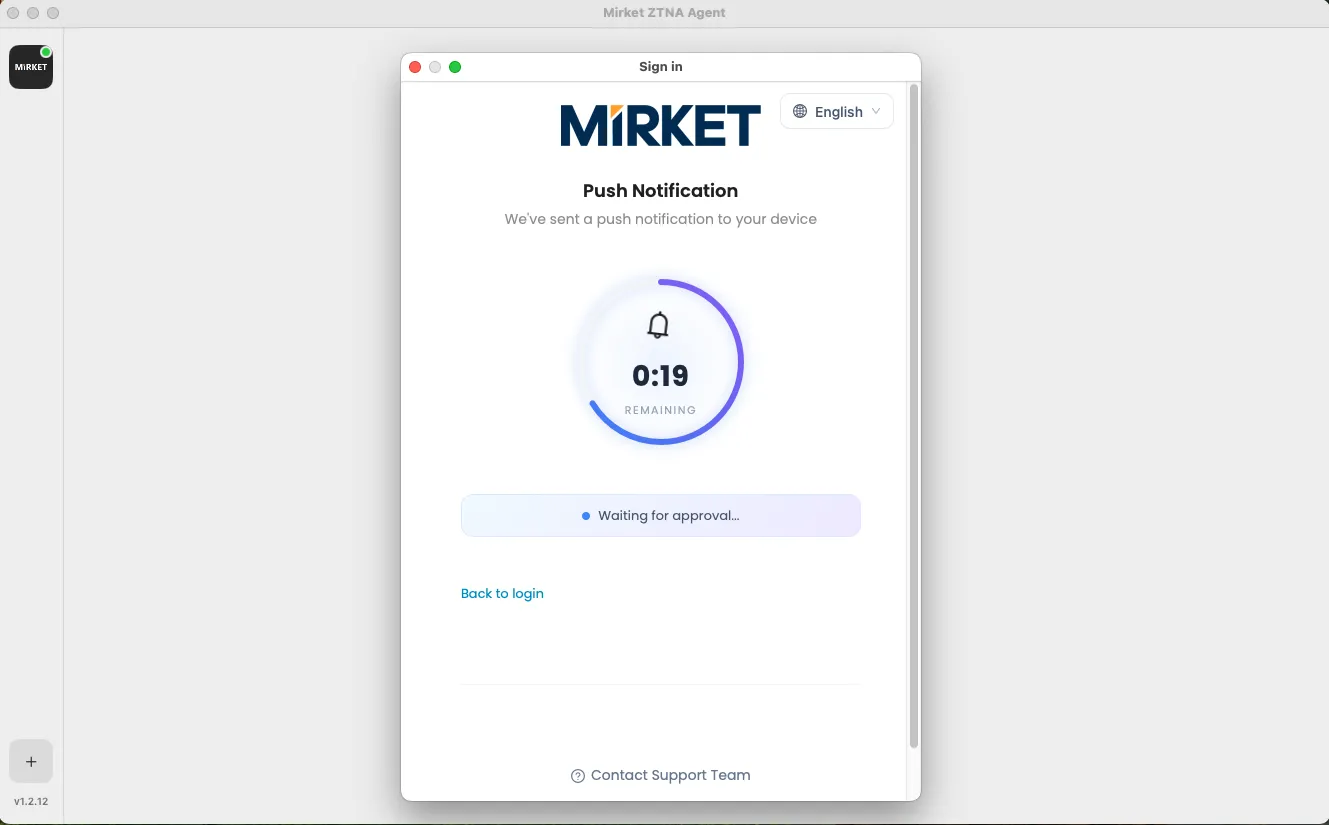
Oturumun ajanın içinde çalışması görsel bir tercih değil, güvenlik kontrolüdür. Masaüstünde başka bir hedefe yönlendirilebilen bağımsız bir pencere açılmaz. Üstelik bu cihazdan alınan ekran görüntüsünde oturum alanı siyah görünür. Bu, özellikle yönetmediğiniz cihazları kullanan yükleniciler ve tedarikçiler için önemlidir.
Tespit
Yetkisi olmayan sisteme erişim denemesi, bir yönlendirme kararı değil güvenlik olayıdır
VPN üzerinden yetkisi olmayan sunucuya bağlanmayı deneyen bir yönetici TCP bağlantısı oluşturur; ağ kontrolleri uygunsa güvenlik duvarı bu bağlantıyı reddeder. Ancak bağlantı anında “Bu kişi bu sisteme erişmeli mi?” sorusu sorulmamıştır. Çünkü güven kararı tünel açılırken verilmiştir.
Burada yetkilendirme uygulama katmanında, her oturum için yapılır. Kullanıcının eşleştirilmediği bir hedefe erişim denemesi sessizce geçmez: adı belli kullanıcı ve hedef için reddedilmiş bir yetkilendirme olayı olarak kayda girer. Bu kayıt SIEM sistemine aktarılabilecek somut bir güvenlik sinyalidir.
İzin verilen oturumlar da kaydedilir ve metne dönüştürülür. Böylece yalnızca bağlantının kurulduğu değil, içeride neler yapıldığı da kanıtlanabilir.
Yetenekler
Bağlantı mimarisi
| Sıfır gelen bağlantı portu | Connector dışarı yönlü bağlanır. Ağ sınırında dinleyen ve taranabilecek bir servis yoktur |
| Noise_IK ile uçtan uca şifreleme | Relay, ajan ve connector arasındaki şifreli veriyi iletir; şifre çözme anahtarı taşımaz |
| Loopback dinleyicisi | Kullanıcı cihazında utun, tun veya tap oluşturulmaz; yönlendirme tablosuna kayıt eklenmez |
| Katman 7’de uygulama bazlı yetkilendirme | Kullanıcı yalnızca açıkça eşleştirildiği hedeflere erişir; kurum içi ağ erişime açılmaz |
| Her oturumda yeniden yetkilendirme | Bir kez açılan tünelin yetkisi devralınmaz; her bağlantı ayrıca değerlendirilir |
Erişim
| Yerel RDP | Ajan içinde tam RDP oturumu; uygun durumda Windows’un yerleşik istemcisi kullanılır. VPN ve yayınlanan RDP portu gerekmez |
| Yerel SSH ve SFTP | Ajanın yerleşik SSH araçları; aynı bağlantı ve denetim kapsamında dosya aktarımı |
| Oturum ajan içinde kalır | Masaüstünde ayrı pencere açılmaz; oturum alanının ekran görüntüsü siyah görünür |
| İzole tarayıcıyla web erişimi | Kurum içi web uygulamalarına internete yayınlamadan erişilir |
| Oturum kaydı ve komut dökümü | Uzaktan oturumlar, kurum içindeki ayrıcalıklı oturumlarla aynı şekilde video ve metin olarak kaydedilir |
Ajan
| Windows ve macOS | Yerel RDP, SSH ve izole tarayıcı erişimi için tek ajan gereklidir. macOS sürümü Apple’ın noter onayından geçmiştir; kurumsal kurulumda Gatekeeper uyarısı oluşturmaz |
| Kurumsal SSO ile giriş | Ajan, kullanıcının kimliğini kurumun kendi OIDC tabanlı SSO sistemiyle doğrular |
| Merkezi sürüm yönetimi | Ajan sürümleri merkezi olarak yönetilir ve uç cihaza müdahale etmeden güncellenir |
| Kurumsal markalama | Ajan, Mirket yerine kurumunuzun adını ve görsel kimliğini taşır |
| Self servis indirme sayfası | Kullanıcılar ajanı yönetim konsolundan ayrı, kendilerine özel sayfadan indirir |
| Pano kontrolü | Pano politikaları, diğer oturumlarda olduğu gibi ajan içindeki oturumlara da uygulanır |
| Kullanıcı bazlı kullanım bilgisi | Yöneticiler ajanı hangi kullanıcıların ne kadar kullandığını görebilir |
| Profil silerek erişim iptali | Kullanıcının erişimi iptal edildiğinde profili uç cihazdan otomatik silinir; cihaza gitmek veya kullanıcının uygulamayı kaldırmasını beklemek gerekmez |
| Oturum bazında HA düğümü bilgisi | Her oturum, hizmet aldığı yüksek erişilebilirlik düğümünü kaydeder; sorun gidermeyi hızlandırır |
VPN ile karşılaştırınca ne değişiyor?
| Geleneksel VPN | Mirket ZTNA |
|---|---|
| Katman 3’te, ağ düzeyinde çalışır | Katman 7’de, uygulama veri akışı düzeyinde çalışır |
Sanal arayüz (utun / tun / tap) oluşturur | Yalnızca loopback dinleyicisi açar |
| İstemci cihazına ağ rotaları ekler | Yönlendirme tablosuna kayıt eklemez |
| Kurum içi ağ erişilebilir hâle gelir | Yalnızca açıkça yetkilendirilmiş hedeflere erişilir |
| Bir kez bağlan, ağdaki izin verilen her yere git | Her oturumda yeniden yetkilendirme yapılır |
| Tünel, trafiği okuyabilen ağ geçidinde sonlanır | Uçtan uca şifreleme; relay trafiği çözemez |
| Ağ geçidi internette gelen bağlantı dinlemelidir | Connector dışarı bağlanır; sıfır gelen port |
| Bağlantının kurulduğunu kaydeder | Video kaydı ve tam komut dökümü sunar |
VPN kullanmadan uzaktan oturum açmayı görün
Dışarıdan yerel RDP veya SSH oturumu açan bir yönetici; VPN yok, ağ sınırında dinleyen servis yok ve tüm oturum kendi sunucularınızda kaydediliyor.
Güvenlik mimarınızın soracağı iki kritik soru
Relay’i biz işletiyoruz. Oturumlarınızı yine de göremiyoruz.
Her güvenlik mimarının ilk sorusu budur. Yanıtı bir politika taahhüdü değil, teknik açıklama olmalıdır.
Ajan ve connector arasındaki trafik Noise_IK ile uçtan uca şifrelenir. Anahtarları iki uç kendi aralarında oluşturur. Ortadaki relay, anahtarına sahip olmadığı şifreli veriyi yalnızca iletir.
Dolayısıyla “Mirket yöneticilerimin oturumlarını okuyabilir mi?” sorusunun yanıtı “Okumayacağımıza söz veriyoruz” değildir. Relay yalnızca şifreli veri taşır; bu veriye sahip olmak içeriği okumaya yetmez. Relay ele geçirilse bile elde edilen şey şifreli veri akışıdır.
Bu fark önemlidir. TLS’yi ağ geçidinde sonlandırıp trafiği inceleyen ve yeniden şifreleyen mimarilerde kurumun ayrıcalıklı oturumları, kısa süreliğine de olsa başka bir sistemde açık metin olarak bulunur.
Sanal ağ arayüzü yoksa “bir kez bağlan, her yere git” de yoktur
VPN istemcisi ağ arayüzü oluşturur ve işletim sisteminin yönlendirme tablosuna rotalar yazar. Kurum içi ağı erişilebilir kılan şey budur: yeni bir yetkilendirme kararı değil, yönlendirme kaydı. Bu rota oluştuktan sonra dizüstü bilgisayardaki diğer uygulamalar da onu kullanabilir.
Mirket ajanı böyle bir ağ arayüzü oluşturmaz. Kullanıcının cihazında yalnızca açtığı belirli oturumlar için loopback dinler. Kurum içi ağa rota yazılmadığı için erişim rotası da yoktur. Dolayısıyla diğer yazılımlar bu sunuculara ağ üzerinden ulaşamaz; bunun nedeni bir engelleme kuralı değil, rotanın hiç oluşmamasıdır.
Yönetmediğiniz cihazlar için anlamı şu: Kullanıcının bilgisayarı hiçbir zaman ağınızın bir parçasına dönüşmez. Yalnızca belirli ve yetkilendirilmiş oturumları taşıyan bir ajan çalıştırır. Bu, ağınıza dahil edilmiş bir dizüstü bilgisayara güvenmekten çok daha dar bir güven alanıdır.
Denetim ve uyumluluk
Hiçbir ürün tek başına uyumluluk sağlamaz. Ancak denetimde gösterebileceğiniz somut kanıtlar sunabilir. Uzaktan ayrıcalıklı erişim genellikle şu gerekliliklere göre değerlendirilir.
PCI DSS v4.x
Gereksinim 8.4 ve 8.5Ortamın tüm uzaktan erişimlerinde atlatılamayan çok faktörlü kimlik doğrulama. Yetkilendirme tünel başına bir kez değil, her oturum için uygulanır
PCI DSS v4.x
Gereksinim 10.2Yönetici erişimi olan kişilerin işlemleri kaydedilir. Video ve komut dökümü yalnızca bağlantıyı değil, yapılan işlemi de kapsar
ISO/IEC 27001:2022
A.6.7, A.8.2Uzaktan çalışma ve ayrıcalıklı erişim hakları, kurum dışından başlatılan oturumlara da uygulanır
NIS2
Madde 21Temel ve önemli kuruluşlar için güvenli uzaktan erişim, erişim kontrolü ve çok faktörlü kimlik doğrulama
Kurulum Seçenekleri
Kurum içi kurulum. Ortamınıza iki bileşen eklenir: relay’e dışarı yönlü bağlanan connector ve yetkilendirme ile kayıt işlemlerini yürüten PAM. Mirket Portal zaten kuruluysa PAM, aynı platformda bir modüldür.
Dışarıya hiçbir servis yayınlanmaz. Gelen bağlantı kabul eden güvenlik duvarı kuralı, yönlendirilen port veya internete açık servis yoktur. Connector için yalnızca dışarı yönlü HTTPS gerekir.
Kullanıcı tarafında ajan Windows veya macOS’a kurulur ve merkezi olarak güncellenir.
Kimlikleriniz, parolalarınız, politikalarınız ve kayıtlarınız kendi ortamınızda kalır
Burada ayrıntıları doğru anlatmak önemli. Çünkü “zero trust” çoğunlukla “bulut” ile birlikte anılır; bu mimaride ise durum farklıdır. Teknik gerçek, pazarlama sloganından daha güçlüdür.
| Bileşen | Bulunduğu yer |
|---|---|
| Kullanıcılar, gruplar ve dizin verileri | Kendi sunucularınız |
| Kimlik doğrulama ve ikinci faktör | Kendi sunucularınız |
| Yetkilendirme — kimin neye hangi hesapla erişeceği | Kendi sunucularınız |
| Ayrıcalıklı hesap bilgileri | Kendi sunucularınız |
| Oturum kayıtları ve komut dökümleri | Kendi sunucularınız |
| Denetim günlükleri | Kendi sunucularınız |
| Aktarım hâlindeki oturum trafiği | Mirket Relay üzerinden geçen tek veri — ajan ile connector arasında uçtan uca şifrelidir; relay çözme anahtarına sahip değildir |
Tam olarak şöyle: Mirket Relay üzerinden yalnızca uçtan uca şifrelenmiş oturum trafiği geçer. Relay, şifreyi çözecek anahtarları tutmaz; veri saklamaz ve yetki kararı vermez. Kimin hangi sisteme hangi hesapla erişeceği ve nelerin kaydedileceği kendi veri merkezinizde çalışan yazılım belirler. Kalıcı tüm veriler orada tutulur.
Tek bir model seçilir; aynı lisans içinde iki model birleştirilemez. Yönetici sayısının yüksek, aynı anda bağlı kullanıcı sayısının düşük olduğu ortamlarda eşzamanlı lisanslama genellikle daha ekonomiktir.
Kurum içi ağ erişimi için Mirket Native Client PAM lisansına dahildir ve ek ücret gerektirmez. VPN olmadan ağ dışından erişim istendiğinde ZTNA eklenir.